



Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Эксперты обнаружили более 20 тысяч публично доступных систем для управления дата-центрами и контроля отопления, вентиляции и кондиционирования (ОВиК), которые могут использоваться для различных деструктивных атак с очень серьёзными последствиями.

Годы в погоне за наилучшей эффективностью производства привели к появлению полностью автоматизированных дата-центров, которые управляются удалённо и действуют, как правило, без «живого» штата.

Тем не менее не всегда конфигурация таких систем является оптимальной. В результате сами серверы могут быть хорошо защищены от физического доступа, а вот системы, обеспечивающие эту защищённость, — не всегда.

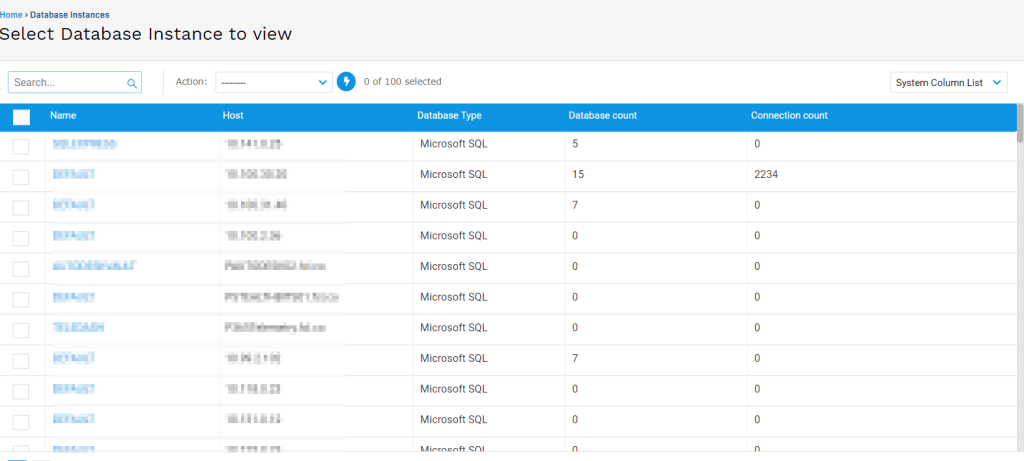
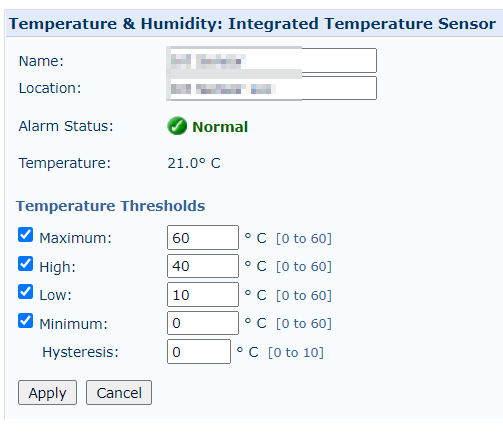
В ходе исследования Cyble специалисты обнаружили более 20 тысяч открытых систем для управления дата-центрами, среди которых были панели управления температурой и охлаждением, контроллеры источников бесперебойного питания, различные переключатели и т. п.


Помимо этого, исследователи смогли извлечь пароли из панелей, которые в дальнейшем можно использовать для доступа к реальным базам данных, хранящимся в дата-центре.


Такое положение дел может привести к тому, что условный злоумышленник сможет менять температуру и пределы влажности, настраивать параметры напряжения до опасных уровней, отключать охлаждающие устройства, переводить ИБП в спящий режим, пускать ложную тревогу и изменять временные интервалы для резервного копирования.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru