



DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

Команда экспертов из университетов Франции, Израиля и Австралии показали интересный метод создания уникальных цифровых отпечатков пользователей Сети и веб-отслеживания. Для этого исследователи задействовали графические процессоры самих объектов слежки (GPU).

В ходе эксперимента специалисты использовали 2550 устройств с 1605 различными CPU-конфигурациями. Это позволило продемонстрировать, что их метод — «DrawnApart» — может увеличить среднюю продолжительность отслеживания до 67%.

Для создания отличительных цифровых отпечатков эксперты использовали GPU целевых устройств и прибегали к помощи библиотеки WebGL. Как известно, этот кросс-платформенный API используется для рендеринга 3D-графики во всех современных браузерах.

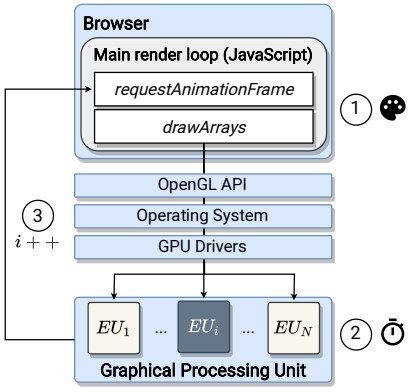
Используя эту библиотеку, метод DrawnApart может высчитать число и скорость исполнительных блоков в GPU.


Суть DrawnApart заключается в использовании коротких GLSL-программ, которые выполняются GPU отслеживаемого устройства. Команда исследователей разработала два вектора: метод вычисления на экране, при котором выполняется малое количество сложных вычислительных операций; метод «за кадром», который подвергает GPU более продолжительному, но менее интенсивному тесту.

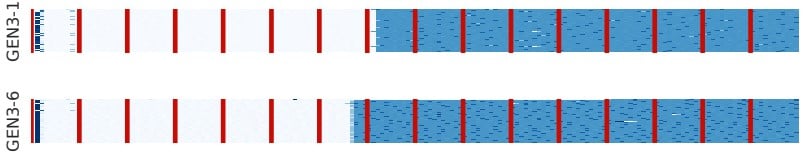
В результате эксперты получили отпечатки, состоящие из 176 замеров, взятых из 16 показателей, которые используются для создания цифрового отпечатка. Специалисты представили эти отпечатки визуально, чтобы продемонстрировать видимые отличия:


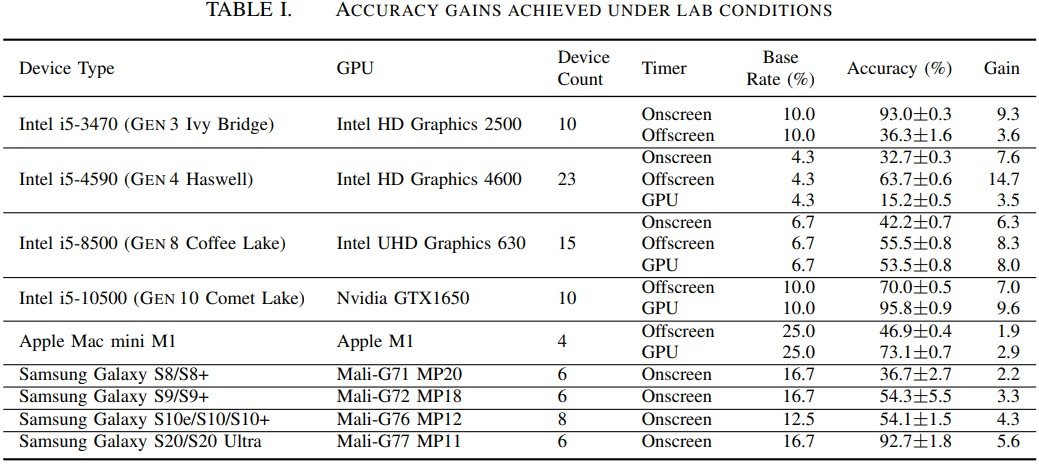
При этом в ходе тестов исследователи даже меняли другие аппаратные составляющие, что не повлияло на результат, поскольку отпечатки прямо зависели от GPU. На таблице ниже можно посмотреть, какие устройства использовали специалисты и насколько точными были результаты.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru