



Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Новая фишинговая кампания, на которую наткнулись эксперты Secureworks, нацелена на Instagram-аккаунты крупных компаний и значимых персонажей. Злоумышленники специально выбирают инфлюенсеров с большим количеством подписчиков, чтобы взломать учётные записи, а затем потребовать выкуп за возврат аккаунта.

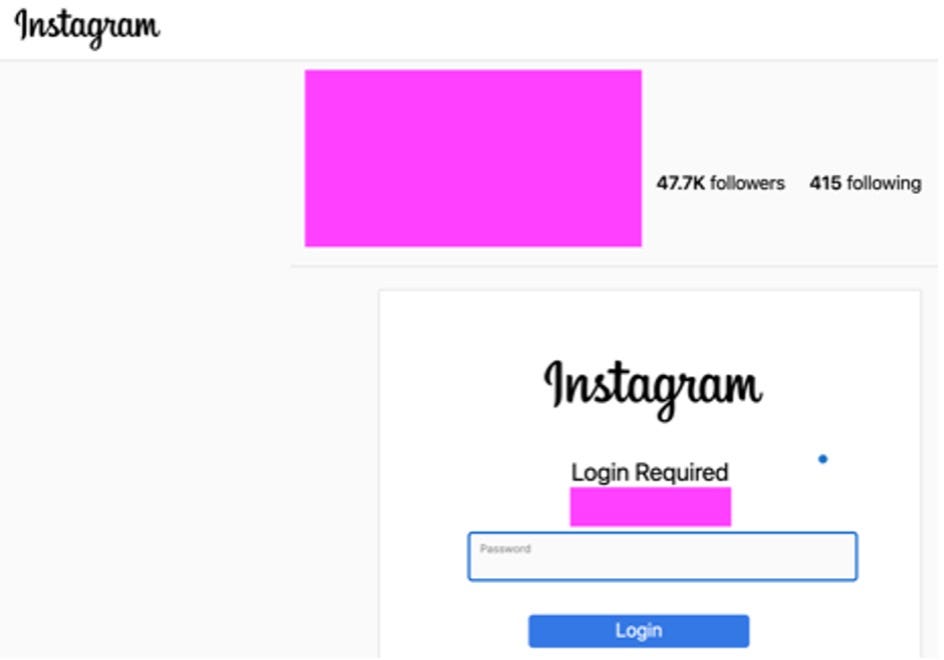
Согласно отчёту исследователей, атака фишеров начинается с отправки сообщения от лица самой социальной сети Instagram, уведомляющем о нарушении авторских прав. В этом сообщении есть ссылка, которая отправляет пользователей на вредоносный сайт, находящийся под контролем операторов кампании.

Уже там владельца аккаунта просят ввести логин и пароль, чтобы аутентифицироваться для проверки информации о возможном нарушении авторских прав. Если пользователь вводит учётные данные, они тут же отправляются в руки злоумышленников.


Далее атакующие максимально оперативно меняют пароль и имя пользователя. Юзернейм после смены будет представлять собой вариации словосочетания «pharabenfarway», после которого будет стоять число подписчиков угнанного аккаунта.

Затем в профиле появляется комментарий: «эта учётная запись предназначена для продажи владельцу». В послании также есть сокращённая WhatsApp ссылка (wa . me) и контактный номер злоумышленника. При клике по ссылке запускается мессенджер с соответствующим чатом.

Кроме того, фишеры отправляют жертве текстовое сообщение на тот номер, который указан в профиле Instagram. После этого следует заключительный этап — обсуждение суммы выкупа, которую законный владелец аккаунта должен заплатить.

По словам Secureworks, телефонные номера злоумышленников говорят о том, что они базируются в России и Турции. В некоторых случаях фишеры требовали 40 тысяч долларов за возврат учётной записи.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru