



Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Новая фишинговая кампания, на которую наткнулись эксперты Secureworks, нацелена на Instagram-аккаунты крупных компаний и значимых персонажей. Злоумышленники специально выбирают инфлюенсеров с большим количеством подписчиков, чтобы взломать учётные записи, а затем потребовать выкуп за возврат аккаунта.

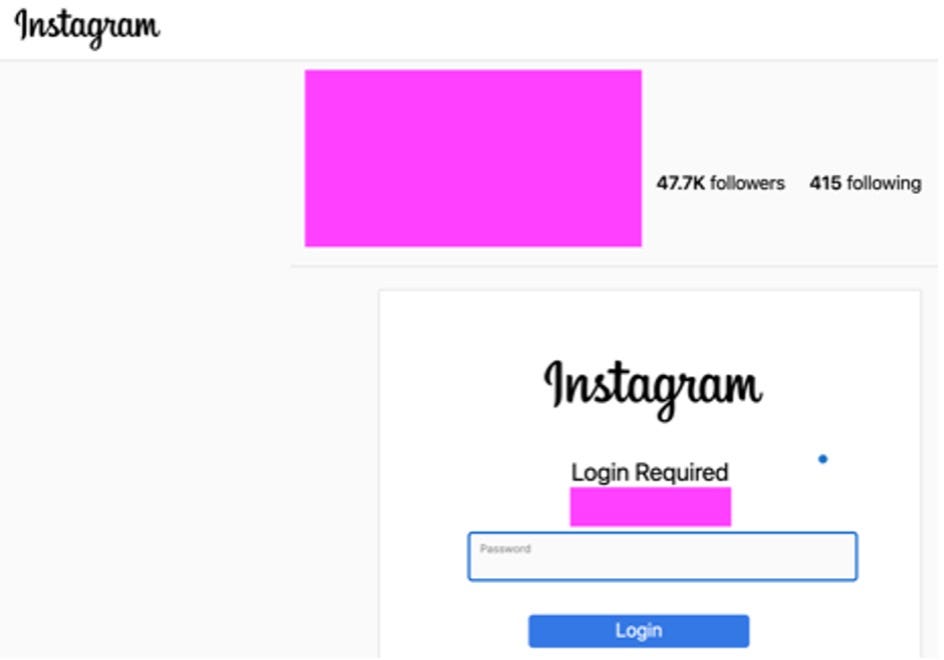
Согласно отчёту исследователей, атака фишеров начинается с отправки сообщения от лица самой социальной сети Instagram, уведомляющем о нарушении авторских прав. В этом сообщении есть ссылка, которая отправляет пользователей на вредоносный сайт, находящийся под контролем операторов кампании.

Уже там владельца аккаунта просят ввести логин и пароль, чтобы аутентифицироваться для проверки информации о возможном нарушении авторских прав. Если пользователь вводит учётные данные, они тут же отправляются в руки злоумышленников.


Далее атакующие максимально оперативно меняют пароль и имя пользователя. Юзернейм после смены будет представлять собой вариации словосочетания «pharabenfarway», после которого будет стоять число подписчиков угнанного аккаунта.

Затем в профиле появляется комментарий: «эта учётная запись предназначена для продажи владельцу». В послании также есть сокращённая WhatsApp ссылка (wa . me) и контактный номер злоумышленника. При клике по ссылке запускается мессенджер с соответствующим чатом.

Кроме того, фишеры отправляют жертве текстовое сообщение на тот номер, который указан в профиле Instagram. После этого следует заключительный этап — обсуждение суммы выкупа, которую законный владелец аккаунта должен заплатить.

По словам Secureworks, телефонные номера злоумышленников говорят о том, что они базируются в России и Турции. В некоторых случаях фишеры требовали 40 тысяч долларов за возврат учётной записи.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru