



Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Вышла новая версия системы Solar Dozor, предназначенной для защиты от утечек важной информации. В Solar Dozor 7.6 разработчики реализовали интересное нововведение — блокировку печати конфиденциальных документах в операционной системе macOS. Представители «Ростелеком-Солар» назвали эту функцию уникальной для российского рынка.

Помимо упомянутой выше функциональности, Solar Dozor 7.6 отметился возможностью мониторить поступление трафика из внешних систем по протоколу ICAP при их интеграции с DLP-решением.

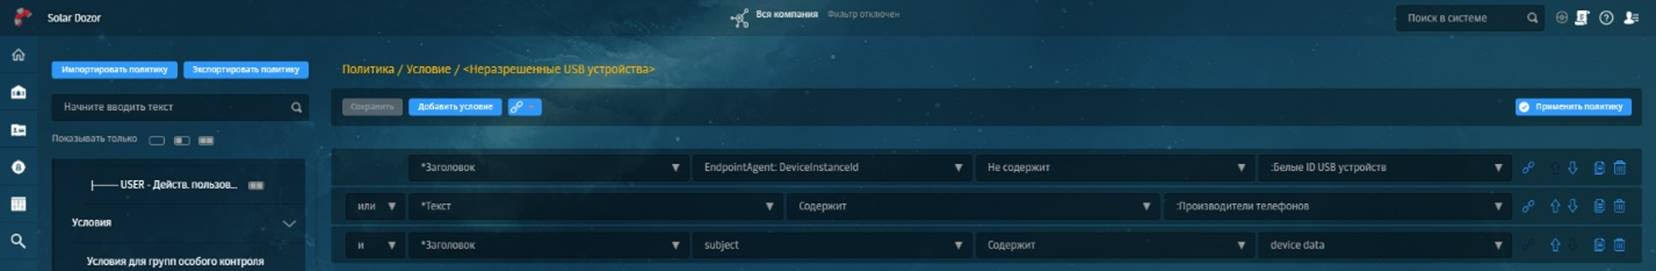
Самое «вкусное» — с версии Solar Dozor 7.6 система защиты от утечек способна контролировать печать документов на компьютерах с macOS, применяя к ним правила политики безопасности. В частности, администратор может заблокировать печать документа, в котором содержатся паспортные данные.

Галина Рябова, директор Центра продуктов Dozor компании «Ростелеком-Солар», отмечает, что сегодня различные серии устройств MacBook составляют немалую часть компьютерного парка многих компаний в России. В этих условиях число DLP-систем, позволяющих контролировать рабочие станции на macOS, крайне мало.

Таким образом, Dozor Endpoint Agent для macOS стал на данный момент единственным агентом для ОС от Apple на российском рынке. По словам Рябовой, теперь заказчики смогут предотвращать утечки конфиденциальной информации через печать при работе с macOS.

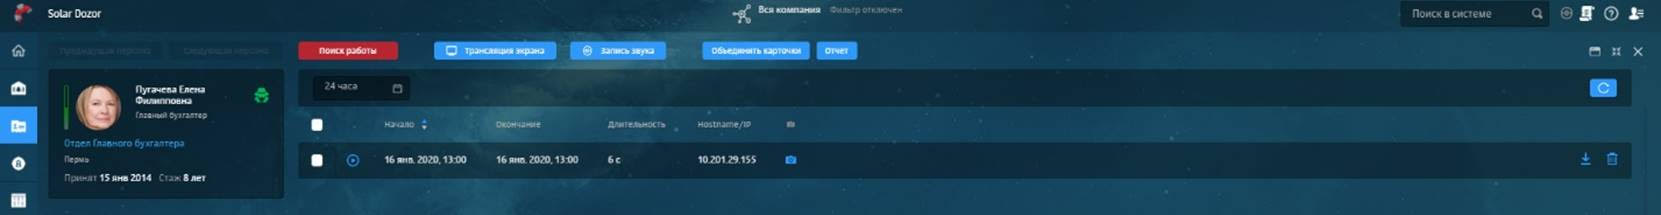
Кроме того, стоит отметить, что в Solar Dozor 7.6 внедрили функцию записи звука с микрофона рабочей станции (есть возможность прослушивать её в максимально приближенном к реальному времени режиме). Это поможет уберечь компанию от действий инсайдеров или более качественно расследовать подобный киберинцидент.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru