



Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Знаменитые белорусские киберпартизаны заявили, что им удалось взломать и зашифровать серверы государственной организации «Белорусская железная дорога» (БелЖД), управляющей сетью железных дорог. Причиной атаки, по словам киберпартизан, стало использование железнодорожного полотна для переброски российских военных и соответствующей техники в страну.

В Twitter-аккаунте Belarusian Cyber-Partisans (@cpartisans) появилась пара записей, объясняющих проведение атаки и несогласие с действиями властей во главе с Лукашенко.

«БелЖД позволяет иностранным оккупационным войскам проникать на нашу землю. Мы зашифровали серверы, рабочие станции и базы данных БелЖД, однако не стали трогать системы безопасности и автоматизации, чтобы избежать экстренных ситуаций», — пишет кибергруппа в Twitter.

Киберпартизаны отметили, что у них есть ключ для расшифровки всех затронутых данных, однако вернуть всё в прежнее состояние они готовы только при определённых условиях: кибергруппировка просит освободить 50 политических заключённых, нуждающихся в квалифицированной медицинской помощи, а также вывести из Белоруссии российских военных.

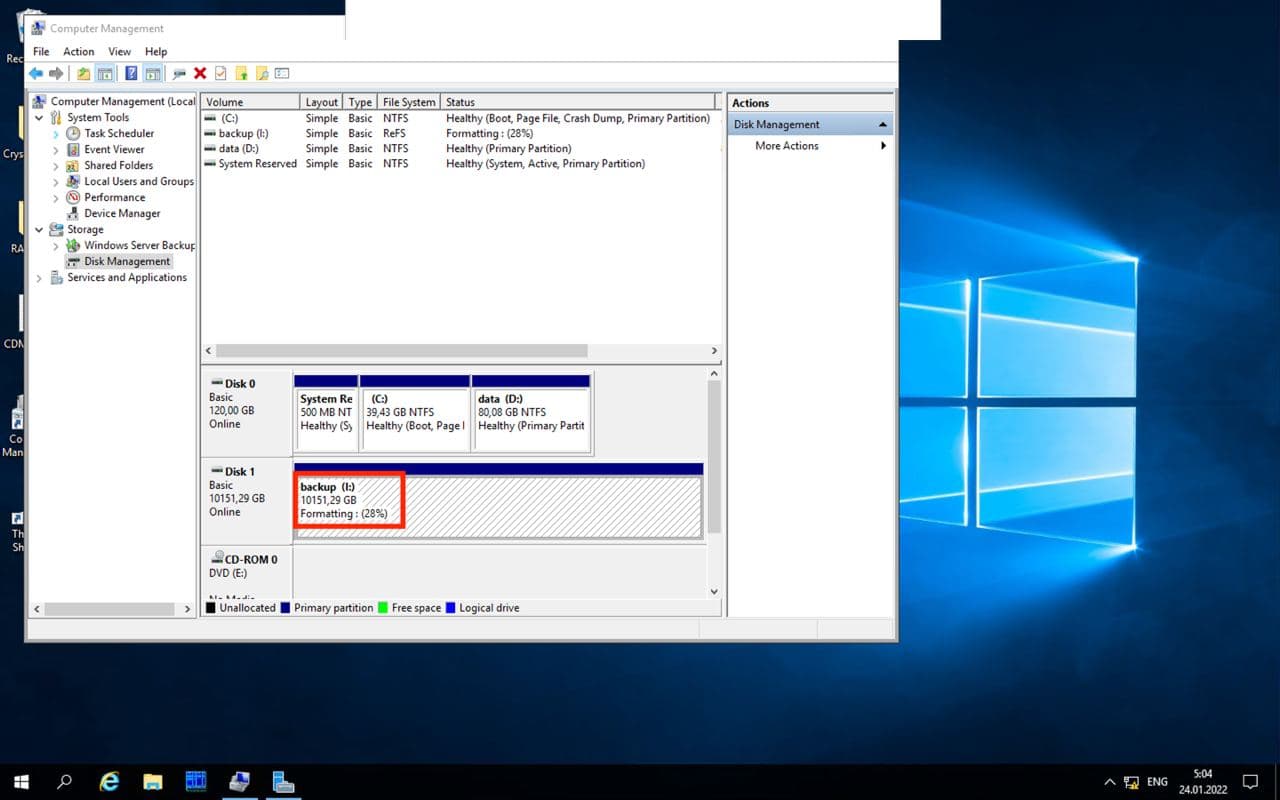
В Telegram-канале хакеры также поделились скриншотами. Судя по всему, группа получила доступ к внутренним системам БелЖД, резервным серверам и контроллеру домена Windows.


Вчера представители БелЖД опубликовали официальное заявление, в котором пассажиров предупреждают о неких «технических причинах», по которым временно недоступен ряд веб-сервисов госорганизации.

Напомним, что летом прошлого года белорусские киберпартизаны сообщили о взломе баз данных, принадлежащих Министерству внутренних дел Белоруссии. После этого группировка угрожала Лукашенко опубликовать украденную информацию.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru