



Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Знаменитые белорусские киберпартизаны заявили, что им удалось взломать и зашифровать серверы государственной организации «Белорусская железная дорога» (БелЖД), управляющей сетью железных дорог. Причиной атаки, по словам киберпартизан, стало использование железнодорожного полотна для переброски российских военных и соответствующей техники в страну.

В Twitter-аккаунте Belarusian Cyber-Partisans (@cpartisans) появилась пара записей, объясняющих проведение атаки и несогласие с действиями властей во главе с Лукашенко.

«БелЖД позволяет иностранным оккупационным войскам проникать на нашу землю. Мы зашифровали серверы, рабочие станции и базы данных БелЖД, однако не стали трогать системы безопасности и автоматизации, чтобы избежать экстренных ситуаций», — пишет кибергруппа в Twitter.

Киберпартизаны отметили, что у них есть ключ для расшифровки всех затронутых данных, однако вернуть всё в прежнее состояние они готовы только при определённых условиях: кибергруппировка просит освободить 50 политических заключённых, нуждающихся в квалифицированной медицинской помощи, а также вывести из Белоруссии российских военных.

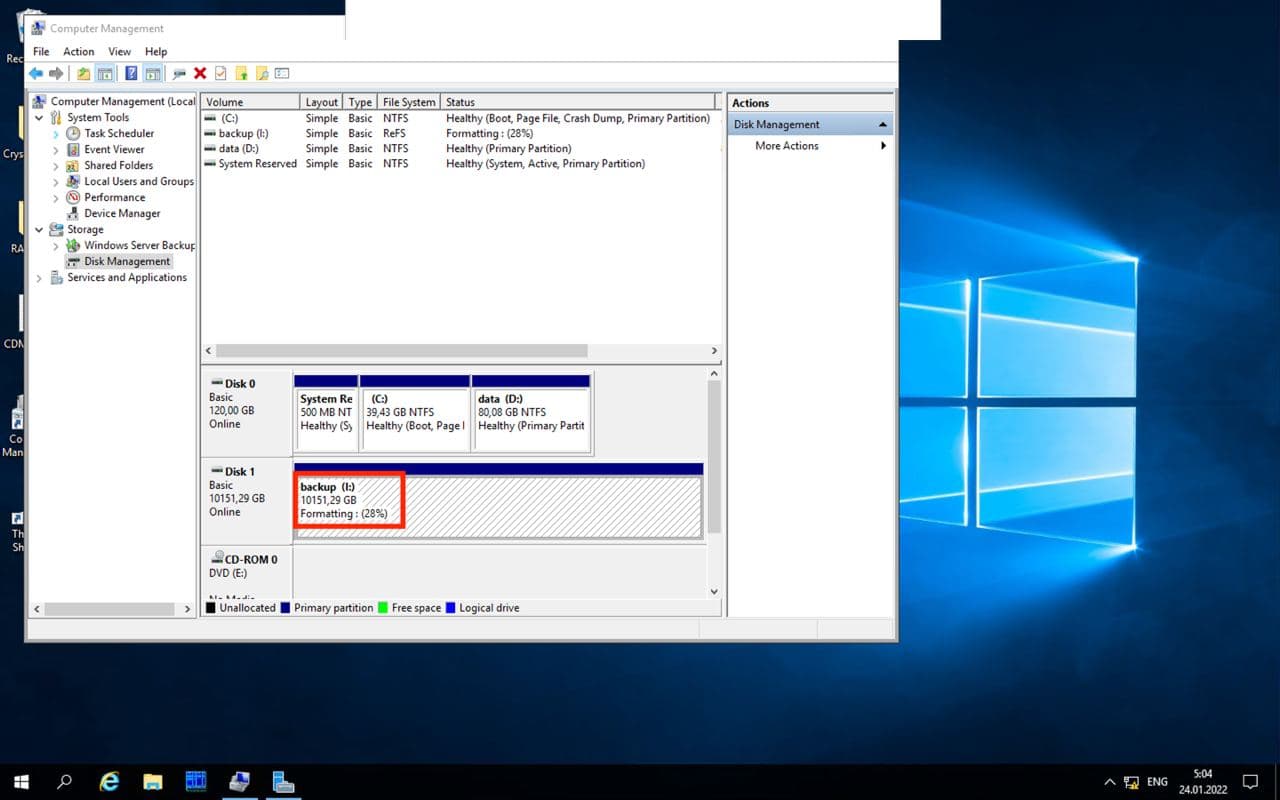
В Telegram-канале хакеры также поделились скриншотами. Судя по всему, группа получила доступ к внутренним системам БелЖД, резервным серверам и контроллеру домена Windows.


Вчера представители БелЖД опубликовали официальное заявление, в котором пассажиров предупреждают о неких «технических причинах», по которым временно недоступен ряд веб-сервисов госорганизации.

Напомним, что летом прошлого года белорусские киберпартизаны сообщили о взломе баз данных, принадлежащих Министерству внутренних дел Белоруссии. После этого группировка угрожала Лукашенко опубликовать украденную информацию.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru