



Android-вредонос BRATA стирает мобильное устройство после кражи данных

Android-вредонос BRATA стирает мобильное устройство после кражи данных

Android-вредонос BRATA стирает мобильное устройство после кражи данных

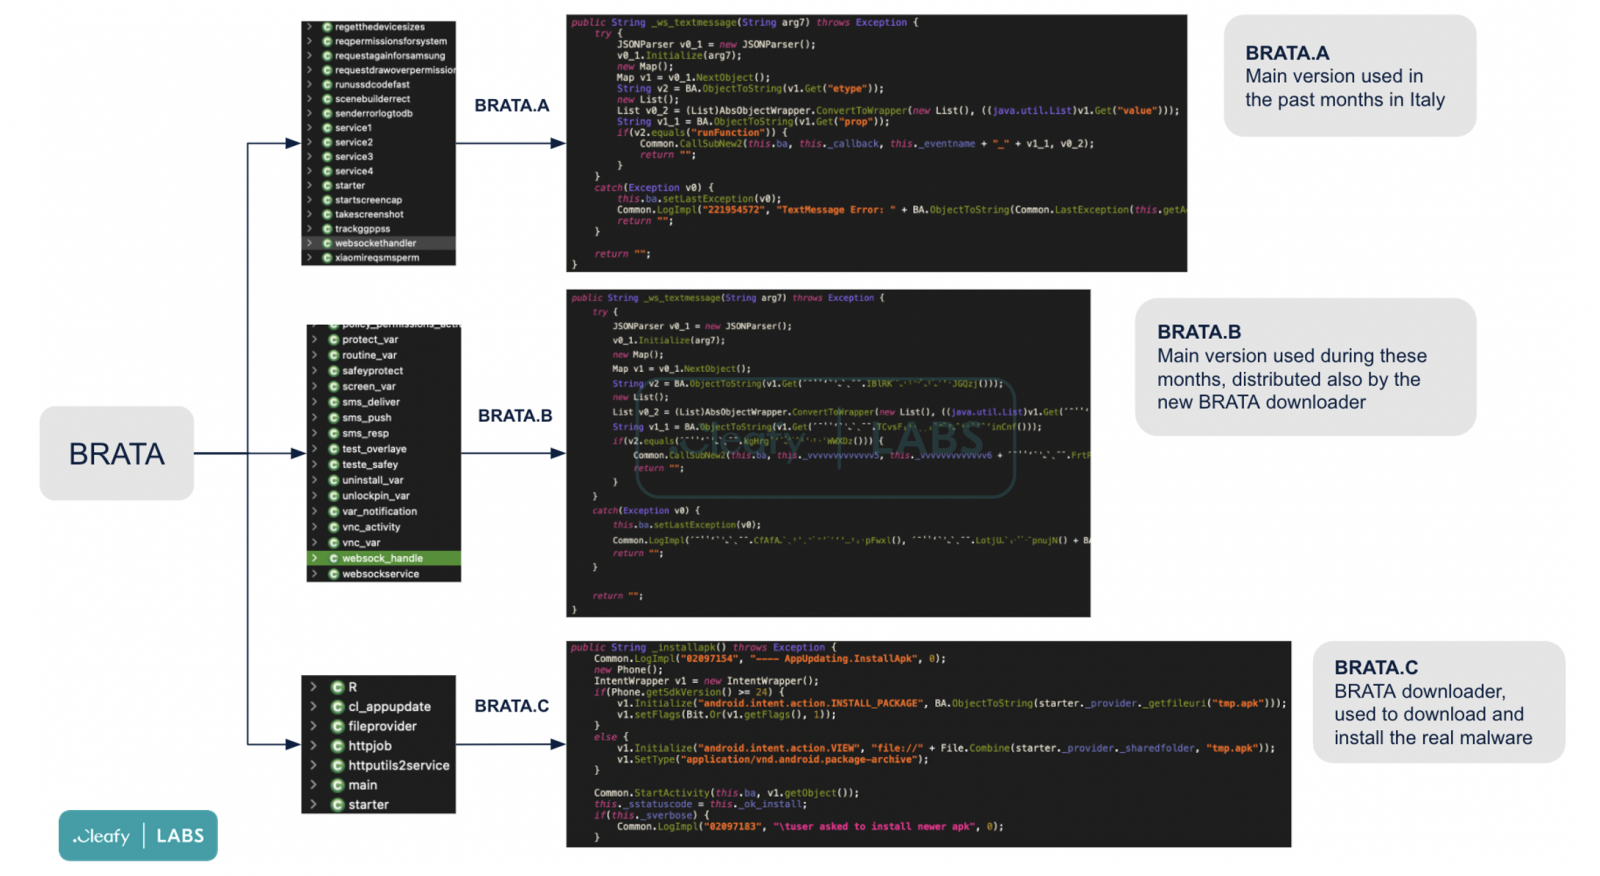
Вредоносная программа для Android-устройств, известная под именем BRATA, обзавелась новыми функциями: отслеживание GPS, возможность использования нескольких каналов для коммуникации и даже сброс девайса до заводских настроек, чтобы скрыть следы своего присутствия в системе.

Вредонос BRATA первыми зафиксировали исследователи из «Лаборатории Касперского» в 2019 году. Тогда зловред открывал операторам удалённый доступ к мобильным устройствам жертв, большая часть которых находилась в Бразилии.

В декабре 2021 года отчёт специалистов Cleafy указал на появление BRATA в Европе. Злонамеренное приложение атаковало пользователей онлайн-банкинга и пыталось выкрасть учётные данные.

Команда Cleafy продолжила наблюдать за развитием зловреда и в итоге опубликовала новый анализ, в котором уже описываются недавно введённые функциональные возможности BRATA. Как отметили эксперты, Android-вредонос теперь атакует граждан Великобритании, Польши, Испании, Италии, Китая и Латинской Америки.

Каждый из новых вариантов программы нацелен на разный банковский софт, причём BRATA подстраивается и под язык, накладывая свои окна поверх легитимных приложений.


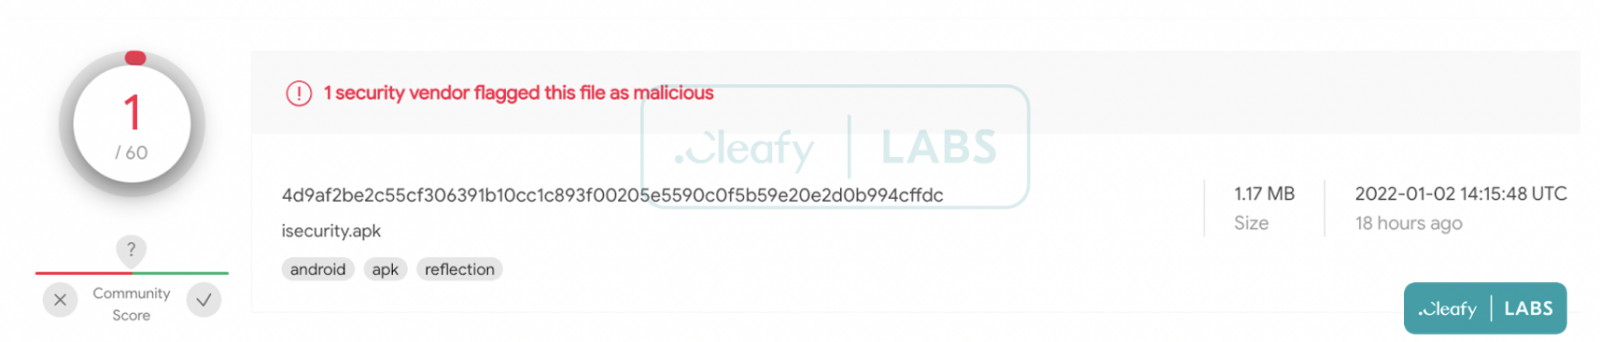
Разработчики вредоноса используют старые методы обфускации, архивируя APK-файл в зашифрованные JAR или DEX. Эта стратегия работает, поскольку мобильному зловреду удаётся обойти детектирование антивирусными движками на VirusTotal.


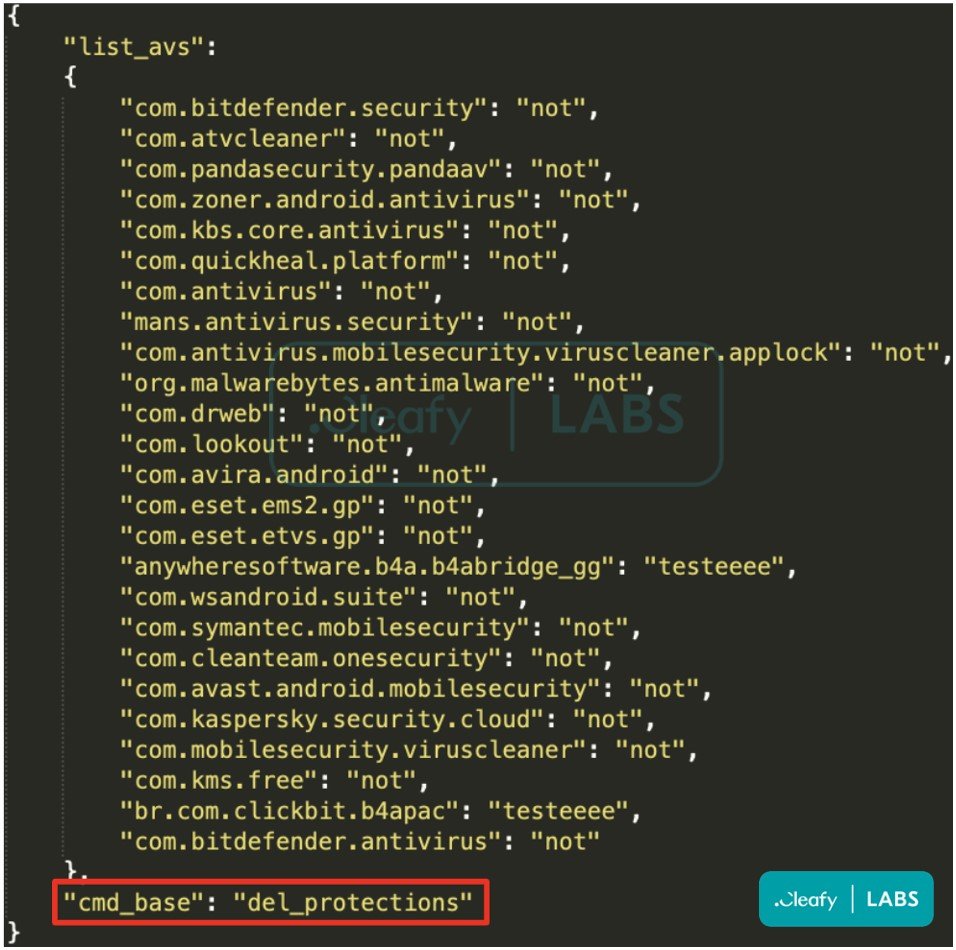
Перед извлечением данных BRATA пытается найти и завершить процессы антивирусных приложений, список которых можно найти на скриншоте соответствующей функции.


Наиболее пугающим нововведением от авторов вредоноса стала возможность сброса устройства к заводским настройкам. К такому злоумышленники прибегают только в двух случаях:

  1. Компрометация полностью удалась: зловред извлёк данные и осуществил мошенническую транзакцию.
  2. BRATA понял, что его запустили в виртуальной среде для анализа.

К сожалению, для конечного пользователя сброс будет значить потерю важной информации, личных фотографий и т. п.

Подпишитесь на новости

RuStore обошёл Google Play по популярности оплаты игр в России

За играми российские пользователи Android всё ещё часто идут в Google Play, а платить предпочитают через RuStore. Среди опрошенных покупателей мобильных игр 50% использовали российский магазин, 46% — Google Play. Основным каналом оплаты их назвали 32% и 23% соответственно.

Такие результаты опубликовало агентство TelecomDaily. В онлайн-опросе 14–24 октября участвовали 2000 совершеннолетних владельцев Android-смартфонов.

При этом по установке и обновлению приложений Google Play сохраняет преимущество: им пользуются 87% респондентов, RuStore — 82%. Магазины могут спокойно соседствовать на одном устройстве.

Платящий игрок, по оценке исследователей, расходует около 1000 рублей в месяц и совершает в среднем 2,6 покупки. Средняя сумма последней покупки составила 710 рублей, медианная — 500 рублей. Чаще всего деньги уходят на подписки и премиум-доступ, покупку игр и внутриигровых предметов.

Самым популярным способом оплаты приложений стала СБП: её использовали около 70% плательщиков. Банковские карты назвали 51%.

Объявлять RuStore победителем всего рынка, само собой, рано но в борьбе за привычку оплачивать российская площадка уже выглядит убедительно.

RSS: Новости на портале Anti-Malware.ru