



Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Исследователи в области кибербезопасности рассказали о двух критических уязвимостях в бесплатной панели управления сервером Control Web Panel, которые можно связать с цепочкой эксплойтов для удалённого выполнения кода на затронутых серверах.

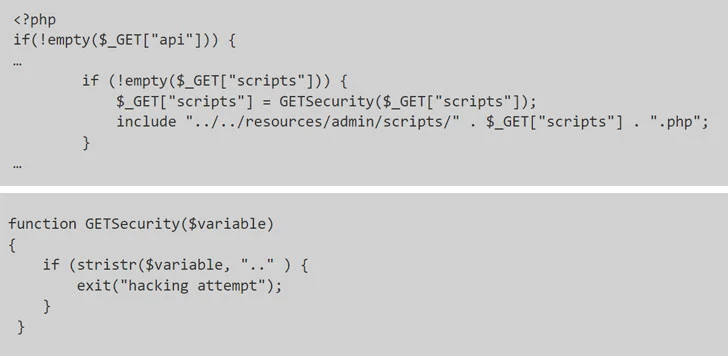
Бреши объединили под общим идентификатором CVE-2021-45467. В сущности, это типичная проблема PHP-инъекции, которая возникает в том случае, если злоумышленник заставит веб-приложение раскрыть или запустить определённые файлы на сервере.

В частности, уязвимость возникает, когда две неаутентифицированные PHP-страницы, используемые в приложении — «/user/login.php» и «/user/index.php» — не могут корректно удостоверить путь к файлу скрипта. О проблеме в безопасности рассказал Паулос Ибело.

Для эксплуатации уязвимости атакующему придётся изменить выражение include, которое используется для включения содержимого одного PHP-файла в другой PHP-файл. Именно так злоумышленник может внедрить вредоносный код с удалённого ресурса.


Эту брешь можно использовать в связке с CVE-2021-45466, что позволит киберпреступнику удалённо получить полный контроль над уязвимым сервером. Хвала разработчикам — они уже выпустили патч в этом месяце, поэтому остаётся только установить его, чтобы защитить серверы от эксплойтов.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru