



RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

В популярной видеоигре Dark Souls 3 нашли опасную уязвимость, способную привести к удалённому выполнению кода на компьютерах геймеров. По словам специалистов, эксплуатация бреши позволит атакующим получить полный контроль над устройствами пользователей.

Согласно сообщению Dexerto, уязвимость опасна только для онлайн-игроков, но при этом она может также затрагивать Dark Souls, Dark Souls 2 и даже готовящуюся к выходу Elden Ring.

Судя по всему, для бреши уже есть рабочий эксплойт, который можно было наблюдать в действии на стриме одного из пользователей Twitch — The__Grim__Sleeper. На отметке в 1:20:22 игра вылетает, а The__Grim__Sleeper слышит голос программы Microsoft, переводящей текст в речь, критикующий его стиль игры.

Позже стример сообщил о несанкционированном запуске оболочки Microsoft PowerShell, что может указывать на то, что некий «хакер» выполнил скрипт, который и привёл к активации софта для перевода текста в речь.

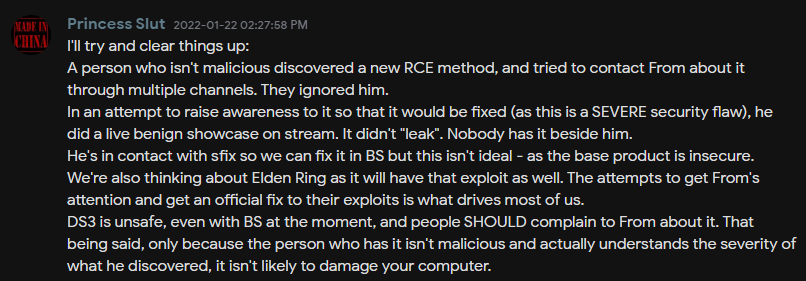
К счастью, у этого «хакера» не было намерения использовать уязвимость в злонамеренных целях, судя по опубликованному скриншоту в Discord-канале SpeedSouls. По словам самого «хакера», он пытался связаться с представителями компании FromSoftware, разрабатывающей Dark Souls, и сообщить им об уязвимости, но столкнулся с полным игнором.


Тогда, чтобы как-то привлечь внимание к проблеме, находчивый исследователь начал эксплуатировать брешь на стримах популярных геймеров. Если бы это был реальный киберпреступник, компьютеры многих игроков могли оказаться в опасности. Пока любителям серии Dark Souls остаётся ждать официального патча. Возможно, стоит каждый раз взвешивать необходимость выхода в онлайн.

Подпишитесь на новости

Голосовые сообщения увеличивают число рабочих ошибок на 30%

Любителям записывать трёхминутный подкаст вместо двух строк текста принесли плохие новости. Голосовые сообщения в рабочих чатах могут увеличивать число ошибок на 30%, а выполнение задач — растягивать на 15-20%.

Такие результаты получили аналитики, изучившие коммуникации в нескольких компаниях, рассказала «Газете.Ru» директор сервиса корпоративной безопасности Карина Остроносова.

Специалисты сравнивали скорость реакции сотрудников на разные форматы и сопоставляли частоту аудиосообщений с продуктивностью команд.

Главная проблема голосовых — низкая плотность информации. Текст можно быстро просмотреть, выцепить дату, сумму и поручение. Аудиозапись приходится слушать последовательно, даже если её автор первые сорок секунд вспоминает, зачем вообще нажал кнопку микрофона.

По оценке аналитиков, обработка одной голосовой записи занимает в два-три раза больше времени, чем чтение аналогичного текста. Десять накопившихся аудиосообщений съедают 10-15 минут только на первичное знакомство. Выписать из них задачи, сроки и ответственных — уже отдельный квест.

В открытом офисе, транспорте или на встрече включить запись без наушников не всегда возможно. Сообщение отправляется в цифровой долгий ящик, ответ откладывается, а к вечеру вместо одной задачи сотрудник получает коллекцию непрослушанных монологов.

Ещё одна боль — поиск. Нужную цифру или фамилию нельзя мгновенно найти по ключевому слову: приходится снова гонять запись и ловить важный фрагмент на слух. По словам эксперта, на переслушивание старых аудиосообщений сотрудники могут тратить до 20% рабочего времени.

Впрочем, детали выборки и методика исследования в публикации не раскрыты, поэтому распространять цифры на все компании подряд рано. Но практический вывод уже можно сделать: голосовое удобно отправителю, а расплачивается временем обычно получатель. Если поручение важное, лучше написать его текстом. Особенно дедлайн. Особенно сумму.

RSS: Новости на портале Anti-Malware.ru