



Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Специалисты по кибербезопасности обнаружили уязвимости в трёх плагинах для движка WordPress. В общей сложности эти проблемы угрожают более 83 тыс. веб-сайтов и могут использоваться для получения полного контроля над атакованными ресурсами.

Одна из уязвимостей, которой присвоили идентификатор CVE-2022-0215, представляет собой брешь класса CSRF (cross-site request forgery, «межсайтовая подделка запроса»). Она получила 8,8 балла по шкале CVSS и затрагивает три плагина:

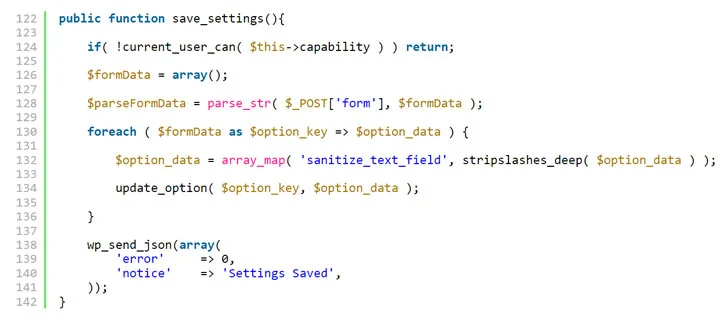
«Уязвимость позволяет атакующим обновить настройки сайта. Для эксплуатации злоумышленникам придётся заставить администратора сайта пройти по определённой ссылке», — пишет Wordfence.


Корень проблемы кроется в отсутствии должной валидации при обработке AJAX-запросов. В результате условный киберпреступник может изменить значение опции «users_can_register» и установить «default_role», что даст ему полный контроль над атакуемым ресурсом.

Разработчики затронутых плагинов уже выпустили соответствующие обновления, поэтому владельцам и администраторам сайтов нужно только установить их.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru