



Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Специалисты по кибербезопасности обнаружили уязвимости в трёх плагинах для движка WordPress. В общей сложности эти проблемы угрожают более 83 тыс. веб-сайтов и могут использоваться для получения полного контроля над атакованными ресурсами.

Одна из уязвимостей, которой присвоили идентификатор CVE-2022-0215, представляет собой брешь класса CSRF (cross-site request forgery, «межсайтовая подделка запроса»). Она получила 8,8 балла по шкале CVSS и затрагивает три плагина:

«Уязвимость позволяет атакующим обновить настройки сайта. Для эксплуатации злоумышленникам придётся заставить администратора сайта пройти по определённой ссылке», — пишет Wordfence.


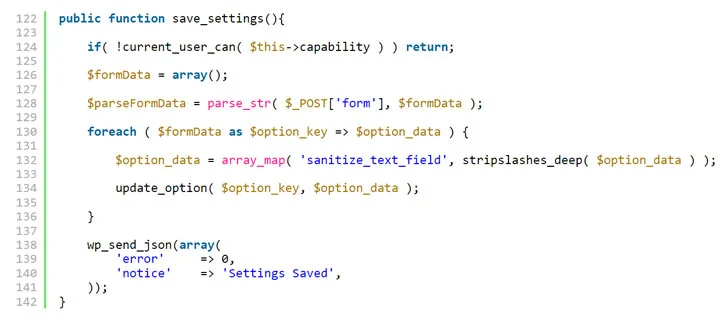
Корень проблемы кроется в отсутствии должной валидации при обработке AJAX-запросов. В результате условный киберпреступник может изменить значение опции «users_can_register» и установить «default_role», что даст ему полный контроль над атакуемым ресурсом.

Разработчики затронутых плагинов уже выпустили соответствующие обновления, поэтому владельцам и администраторам сайтов нужно только установить их.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru