



Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Уязвимость встроенного в Windows антивируса Microsoft Defender позволяет потенциальным злоумышленникам вычислить, какие директории исключены из сканирования. Далее атакующим остаётся просто положить вредонос в одну из таких папок, что поможет обойти сканер защитного продукта.

По словам ряда пользователей, эта проблема существует как минимум восемь лет и затрагивает Windows 10 21H1 и Windows 10 21H2.

Как и любой другой антивирус, Microsoft Defender позволяет пользователям добавлять определённые директории, которые программа будет обходить при сканировании на наличие вредоносных программ. Как правило, такие исключения используются в случае ложноположительных срабатываний на какой-либо софт.

Поскольку от пользователя к пользователю защищённые каталоги будут отличаться, для киберпреступника это крайне ценная информация. Узнав, какие папки Microsoft Defender обходит при сканировании, атакующий может положить вредоносную программу именно туда.

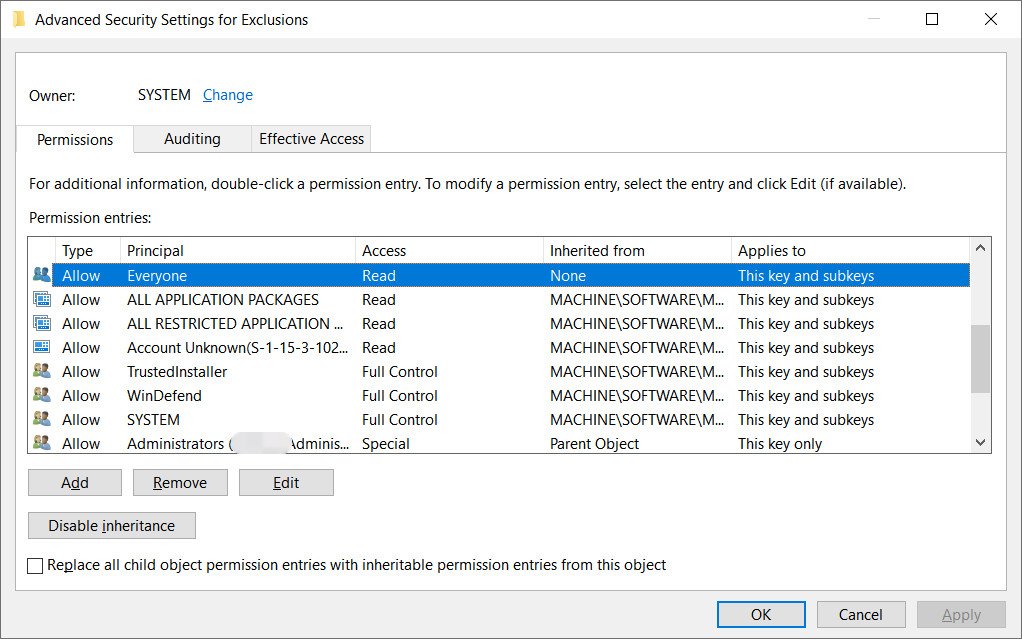
Независимо от привилегий, которыми обладает пользователь, он может запросить в системном реестре Windows всю необходимую информацию о путях-исключениях в Microsoft Defender.


Антонио Кокомаци из SentinelOne считает, что такая информация должна быть защищена в операционной системе. Тем не менее она открыта любому в Windows 10 версий 21H1 и 21H2. А вот Windows 11 эта проблема уже не затрагивает.

Специалисты BleepingComputer провели тесты, которые подтвердили, что вредоносная программа из исключённой директории запускается безо всяких препятствий со стороны встроенного антивируса. Исследователи использовали в ходе тестирования семейство программ-вымогателей Conti, которое легко детектируется Microsoft Defender в любой нормальной папке.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru