



Пользователи Android теперь могут отключить 2G и защититься от Stingray

Пользователи Android теперь могут отключить 2G и защититься от Stingray

Пользователи Android теперь могут отключить 2G и защититься от Stingray

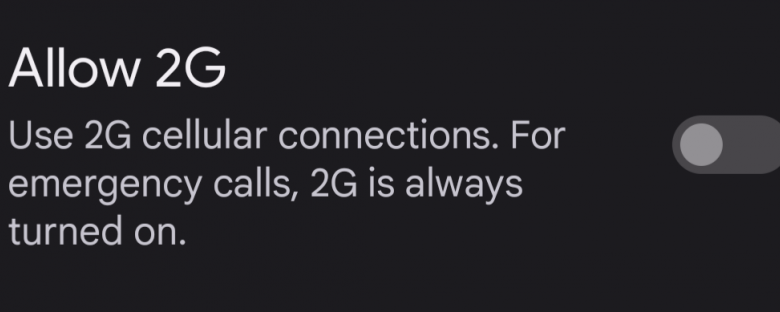
Google ввела в эксплуатацию интересную функцию мобильной операционной системы Android. Теперь пользователи могут отключить 2G-соединения, которые сегодня угрожают владельцам смартфонов рядом проблем, связанных с безопасностью и конфиденциальностью.

На нововведение обратила внимание американская НКО «Фонд электронных рубежей» (Electronic Frontier Foundation, EFF) и даже назвала разработку победой для конфиденциальности пользователей.

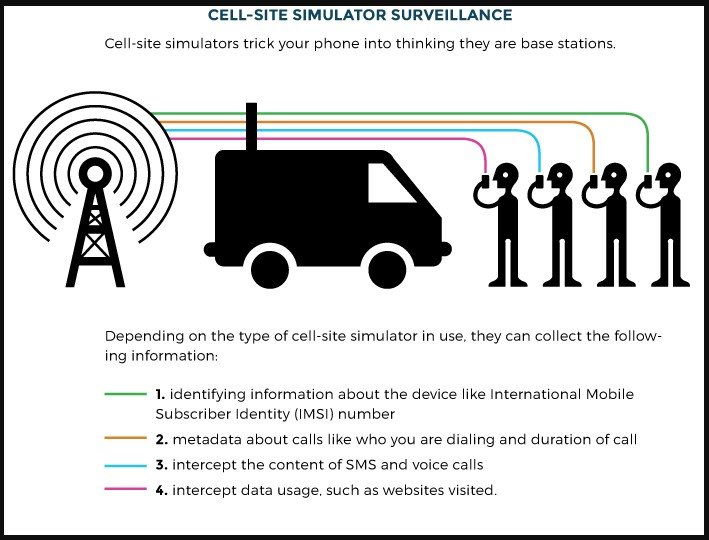
Stingray представляет собой симулятор узлов сотовой связи, специальный девайс, маскирующийся под вышки связи. В результате все смартфоны, расположенные в радиусе действия Stingray, будут подключаться именно к этому симулятору.

Злоумышленники, выступающие операторами Stingray, могут проводить атаки вида «Человек посередине» (Man-in-the-Middle, MitM) и извлекать следующие конфиденциальные данные:

  • Идентификатор IMSI.
  • Набранные номера и продолжительность разговоров.
  • СМС-сообщения и голосовую почту.
  • Использование мобильного интернета и история просмотра веб-страниц в браузере.


Именно этот способ шпионажа в прошлом использовался правоохранительными органами в ходе протестов, поэтому новая функция Android будет действительно полезна пользователям мобильных устройств.

Как отключить 2G на Android-смартфонах: идём в «Настройки» > «Сеть и интернет» > «SIMs» > «Разрешать 2G». Стоит учитывать, что в разных прошивках и оболочках этот путь будет несколько отличаться.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru