



Firefox Focus теперь блокирует межсайтовый трекинг пользователей Android

Firefox Focus теперь блокирует межсайтовый трекинг пользователей Android

Firefox Focus теперь блокирует межсайтовый трекинг пользователей Android

Mozilla решила уделить больше внимания конфиденциальности пользователей Android-устройств, поэтому добавила в браузер Firefox Focus новые функции, защищающие любителей «лисы» от межсайтового отслеживания. В частности, интернет-обозреватель теперь блокирует использование файлов cookies для рекламной активности и трекинга.

Напомним, что Firefox Focus позиционируется как легковесный браузер для мобильных операционных систем Android и iOS. Разработчики этой версии интернет-обозревателя сделали упор на защиту пользователей от навязчивой рекламы и отслеживания в Сети.

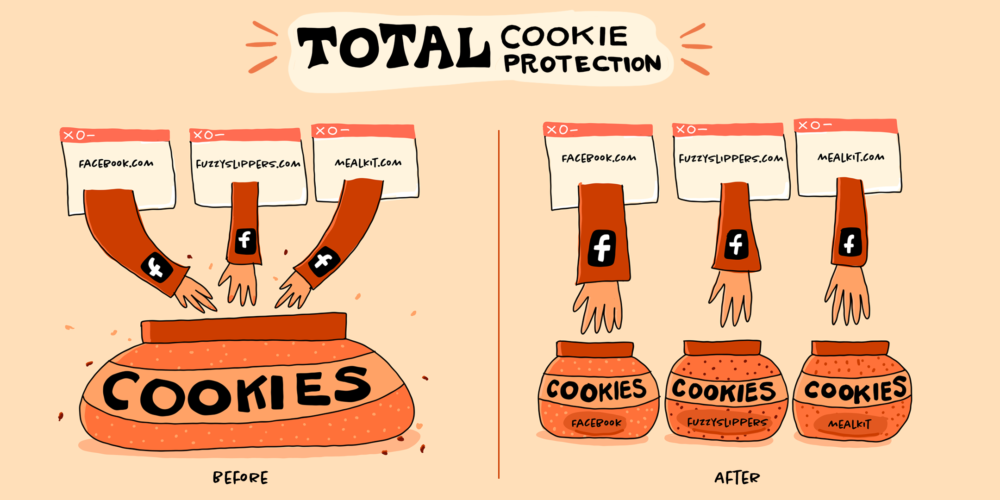
Конфиденциальность веб-сёрфинга обеспечивает функция Total Cookie Protection, именно она заставляет сайты хранить файлы cookies в отдельных местах. Такой подход мешает владельцам ресурсов отслеживать ваши перемещения по Сети и создавать ваш цифровой профиль.

Total Cookie Protection впервые увидела свет с выходом Firefox 86 в феврале 2021 года. Уже в июне прошлого года вышел Firefox 89, в котором функция включалась по умолчанию при работе в режиме «инкогнито».


Напомним, что на этой неделе Mozilla предложила пользователям пролить свет на практики Facebook — отслеживание поведения и сбор их данных. Корпорация с помощью людей хочет изучить, как работает знаменитый пиксель Facebook, следящий за взаимодействием пользователей с рекламой.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru