16 популярных сторонних библиотек для парсинга URL страдают от серьёзных проблем в безопасности. Эти восемь уязвимостей, по мнению экспертов, могут затрагивать множество современных веб-приложений.
Выявленные бреши могут привести к DoS, утечкам информации и даже удалённому выполнению кода (RCE) в различных приложениях. Баги обнаружились в сторонних пакетах, которые потенциально могли импортировать в сотни или даже тысячи веб-приложений и проектов.
Например, среди затронутого софта исследователи выделили Flask (написанный на Python фреймворк), Video.js (HTML5-видеоплеер), Belledonne (бесплатная VoIP и IP-телефония), Nagios XI (софт для мониторинга сети) и Clearance (парольная аутентификация на Ruby).
URL-парсинг представляет собой процесс разбивки веб-адреса на ключевые компоненты. Это нужно для того, чтобы трафик направлялся корректно между серверами и различными ссылками. Предназначенные для этого библиотеки, как правило, импортируются в приложения, чтобы обеспечить им описанные выше возможности.
«URL обычно состоят из пяти основных компонентов: схема, путь, запрос и фрагмент. Каждый из этих компонентов выполняет свою задачу», — пишут в отчёте специалисты Claroty Team82.
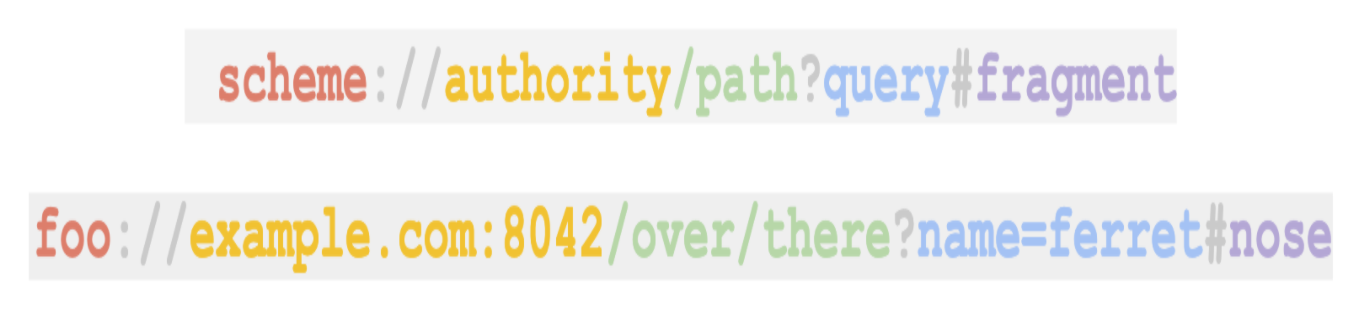
Согласно анализу экспертов, уязвимости возникли благодаря различиям в методе каждой библиотеки. Исследователи изучили в совокупности 16 различных библиотек, среди которых можно отметить urllib (Python), urllib3 (Python), rfc3986 (Python), httptools (Python), curl lib (cURL), Wget, Chrome (Browser), Uri (.NET), URL (Java), URI (Java), parse_url (PHP), url (NodeJS), url-parse (NodeJS), net/url (Go), uri (Ruby) и URI (Perl).
В ходе анализа специалисты выявили пять категорий несоответствий в методе парсинга компонентов: Scheme Confusion, Slash Confusion, Backslash Confusion, URL Encoded Data Confusion, Scheme Mix-ups. Проблема в том, что такие несоответствия могут создать уязвимые блоки кода.
Например, «slash confusion» может привести к появлению багов класса SSRF, а их уже злоумышленник может использовать для выполнения удалённого кода. Оказалось, что разные библиотеки для парсинга URL по-разному обрабатывают ссылки с большим количеством слешей: кто-то игнорирует дополнительный слеш, кто-то передаёт URL без хоста.
В общей сложности исследователи выделили восемь потенциальных уязвимостей в сторонних веб-приложениях. Их список выглядит так:
- Открытый редирект Flask-security (Python, CVE-2021-23385)
- Открытый редирект Flask-security-too (Python, CVE-2021-32618)
- Открытый редирект Flask-User (Python, CVE-2021-23401)
- Открытый редирект Flask-unchained (Python, CVE-2021-23393)
- Belledonne’s SIP Stack null pointer dereference (DoS) (C, CVE-2021-33056)
- Межсайтовый скриптинг Video.js (XSS) (JavaScript, CVE-2021-23414)
- Открытый редирект Nagios XI (PHP, CVE-2021-37352)
- Открытый редирект Clearance (Ruby, CVE-2021-23435)










