



Фишеры используют комментарии в Google Документах для отправки ссылок

Фишеры используют комментарии в Google Документах для отправки ссылок

Фишеры используют комментарии в Google Документах для отправки ссылок

Эксперты сообщают о новом тренде фишинговых атак — использовании функции комментирования в «Google Документах» (Google Docs) для отправки электронных писем, которые будут казаться легитимными и заслуживающими доверия.

Поскольку сотрудники многих организаций используют «Google Документы» для совместной работы, уведомления от этого сервиса уже стали чем-то привычным. Именно поэтому новые фишинговые кампании могут стать по-настоящему масштабными.

Помимо большого охвата потенциальных жертв, киберпреступники с помощью «Google Документов» добиваются обхода средств защиты электронной почты. В этих атаках фишинговые письма по факту отправляются именно Google, а это значит, что шанс их детектирования практически равен нулю.

По словам специалистов, фишеры используют этот метод с октября прошлого года. Несмотря на то что Google ранее уже пыталась решить эту проблему, уязвимость до сих пор присутствует и позволяет преступникам атаковать организации.

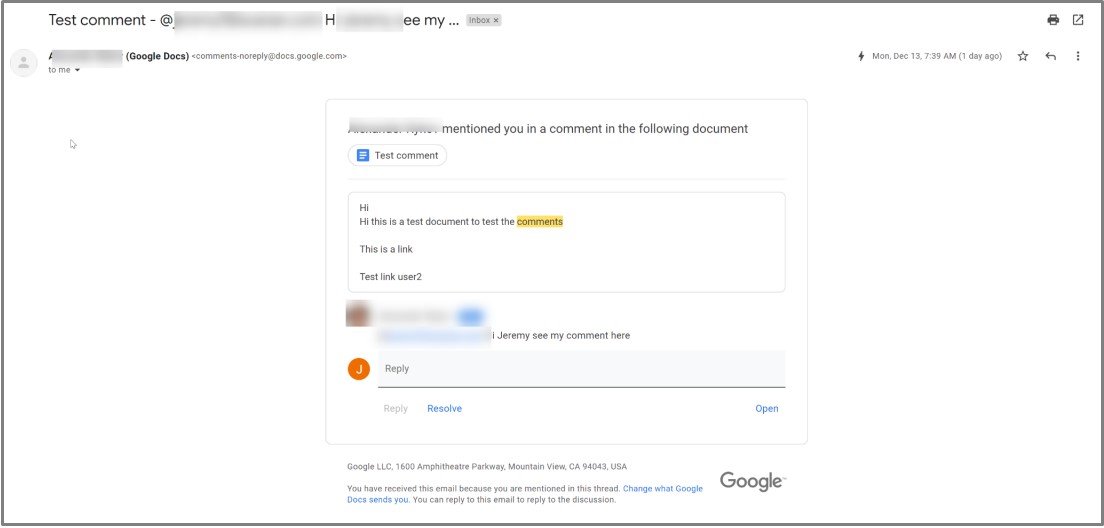
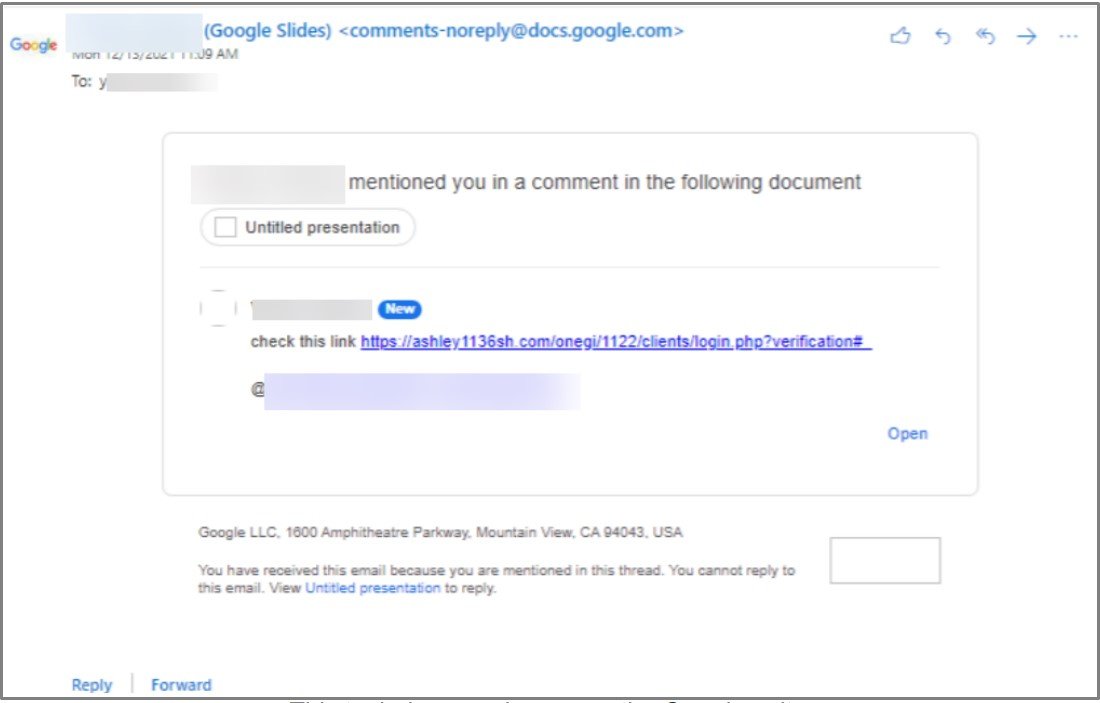
На последние кибератаки такого рода обратили внимание исследователи из Avanan. Пример потенциально опасного письма, сгенерированного и отправленного Google, эксперты привели на скриншоте:


В комментарии злоумышленники могут указать что угодно: от вредоносных ссылок, по которым на компьютер пользователя загружаются вредоносы, до URL, ведущих на фишинговые сайты, собирающие учётные данные.

Также исследователи обращают внимание на интересную особенность: электронная почта киберпреступников не отображается в уведомлении, получатель видит только имя. Именно поэтому фишерам удаётся качественно имитировать легитимное письмо.


В Avanan предупредили, что та же техника работает и с «Google Презентациями», поэтому сотрудникам компаний стоит быть особенно бдительными при работе с этими двумя сервисами.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru