



Фишеры используют комментарии в Google Документах для отправки ссылок

Фишеры используют комментарии в Google Документах для отправки ссылок

Фишеры используют комментарии в Google Документах для отправки ссылок

Эксперты сообщают о новом тренде фишинговых атак — использовании функции комментирования в «Google Документах» (Google Docs) для отправки электронных писем, которые будут казаться легитимными и заслуживающими доверия.

Поскольку сотрудники многих организаций используют «Google Документы» для совместной работы, уведомления от этого сервиса уже стали чем-то привычным. Именно поэтому новые фишинговые кампании могут стать по-настоящему масштабными.

Помимо большого охвата потенциальных жертв, киберпреступники с помощью «Google Документов» добиваются обхода средств защиты электронной почты. В этих атаках фишинговые письма по факту отправляются именно Google, а это значит, что шанс их детектирования практически равен нулю.

По словам специалистов, фишеры используют этот метод с октября прошлого года. Несмотря на то что Google ранее уже пыталась решить эту проблему, уязвимость до сих пор присутствует и позволяет преступникам атаковать организации.

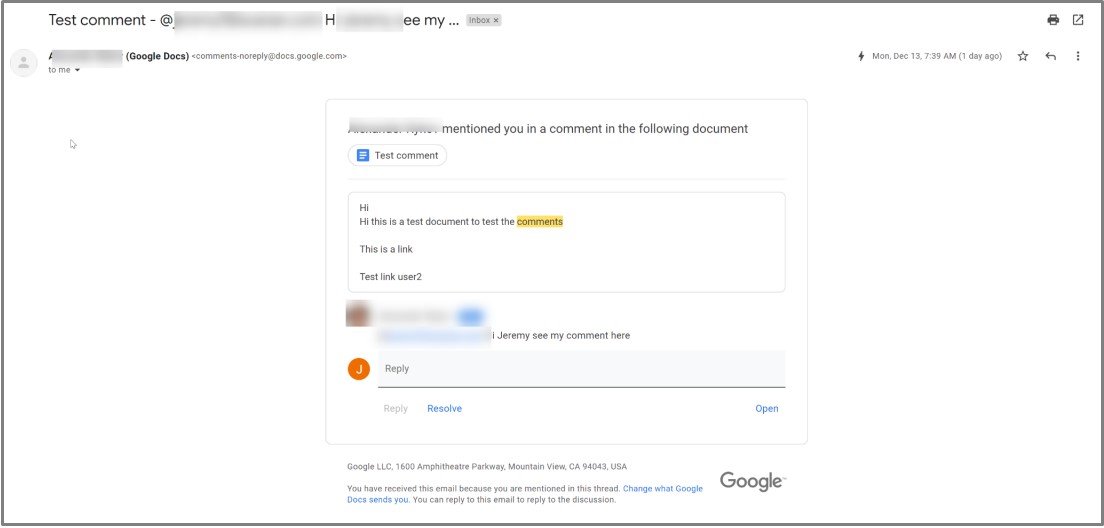
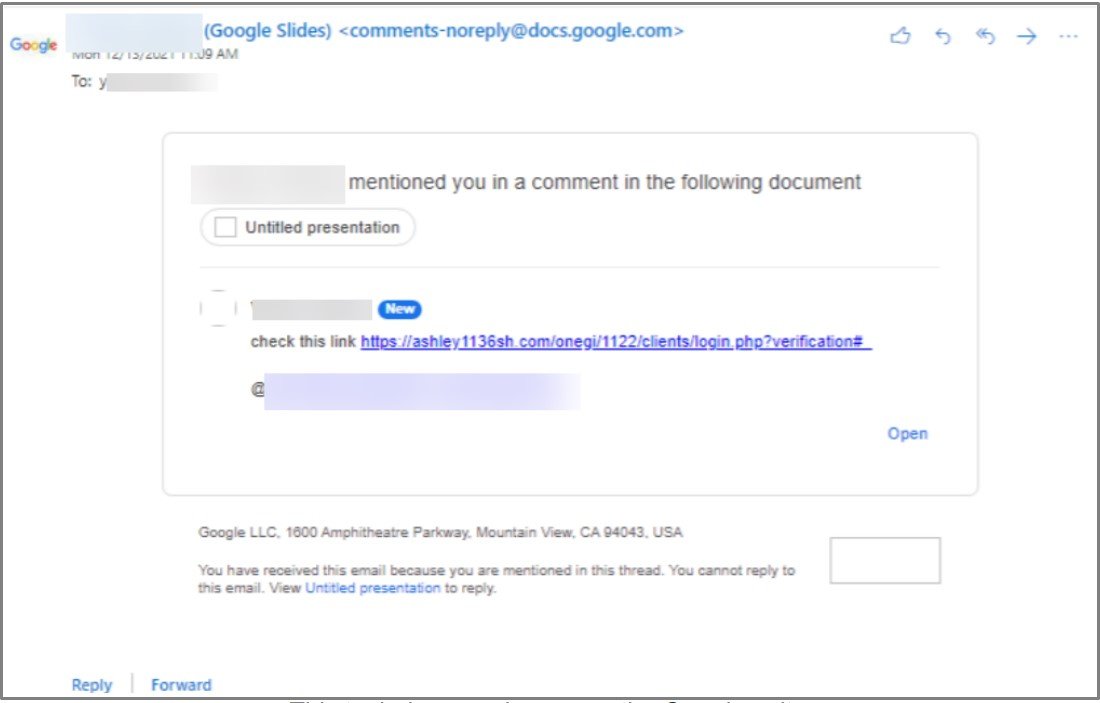
На последние кибератаки такого рода обратили внимание исследователи из Avanan. Пример потенциально опасного письма, сгенерированного и отправленного Google, эксперты привели на скриншоте:


В комментарии злоумышленники могут указать что угодно: от вредоносных ссылок, по которым на компьютер пользователя загружаются вредоносы, до URL, ведущих на фишинговые сайты, собирающие учётные данные.

Также исследователи обращают внимание на интересную особенность: электронная почта киберпреступников не отображается в уведомлении, получатель видит только имя. Именно поэтому фишерам удаётся качественно имитировать легитимное письмо.


В Avanan предупредили, что та же техника работает и с «Google Презентациями», поэтому сотрудникам компаний стоит быть особенно бдительными при работе с этими двумя сервисами.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru