



Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Исследователи обнаружили операции киберпреступников, которые в ходе атак полагаются на подпись и маскировку вредоносного кода под легитимные исполняемые файлы. Один из пейлоадов получил имя Blister, он выступает в качестве загрузчика и на сегодняшний день мало кем детектируется.

Операторы Blister используют несколько методов, помогающих им действовать как можно незаметнее. Один из таких методов — использование сертификатов для подписи кода. По данным экспертов Elastic, кампания активна как минимум три месяца (с 15 сентября).

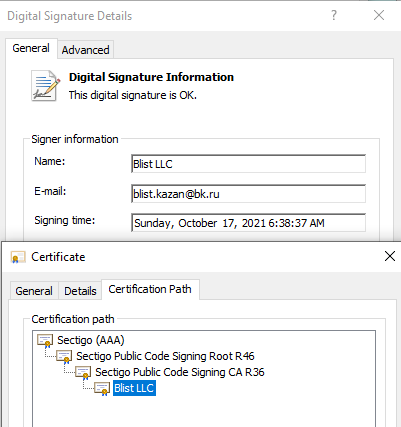
Используемый сертификат действует с 23 августа и был выпущен Sectigo специально для компании Blist LLC. Интересно, что адрес электронной почты относится к российскому имейл-провайдеру Mail.Ru.


Подпись вредоносного кода — далеко не новый приём, однако раньше киберпреступники предпочитали воровать сертификаты. Сейчас же, судя по всему, злоумышленники заказывают валидные сертификаты для скомпрометированной организации.

После анализа кампании Blister специалисты Elastic оперативно уведомили Sectigo о сомнительном использовании выпущенного ей сертификата. Теперь компания сможет отозвать его и пресечь атаки.

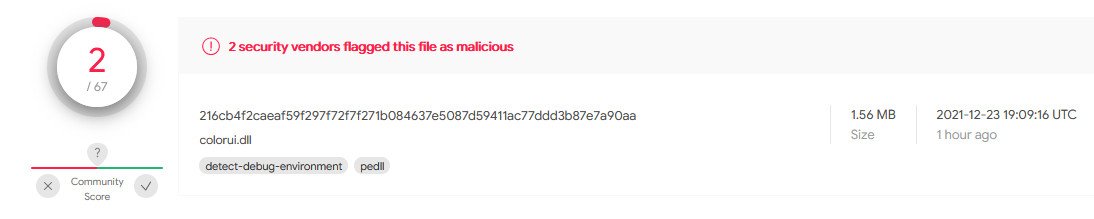
Исследователи также отметили, что операторы вредоносной программы используют и другие методы ухода от детекта. Например, Blister встраивается в легитимную библиотеку colorui.dll. Как можно увидеть на скриншоте ниже, у Blister небольшой процент детектирования на площадке VirusTotal:


Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru