



Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Исследователи обнаружили операции киберпреступников, которые в ходе атак полагаются на подпись и маскировку вредоносного кода под легитимные исполняемые файлы. Один из пейлоадов получил имя Blister, он выступает в качестве загрузчика и на сегодняшний день мало кем детектируется.

Операторы Blister используют несколько методов, помогающих им действовать как можно незаметнее. Один из таких методов — использование сертификатов для подписи кода. По данным экспертов Elastic, кампания активна как минимум три месяца (с 15 сентября).

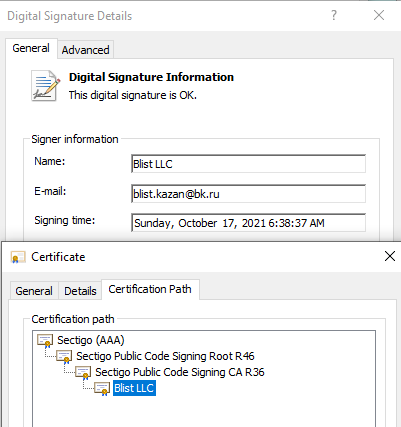
Используемый сертификат действует с 23 августа и был выпущен Sectigo специально для компании Blist LLC. Интересно, что адрес электронной почты относится к российскому имейл-провайдеру Mail.Ru.


Подпись вредоносного кода — далеко не новый приём, однако раньше киберпреступники предпочитали воровать сертификаты. Сейчас же, судя по всему, злоумышленники заказывают валидные сертификаты для скомпрометированной организации.

После анализа кампании Blister специалисты Elastic оперативно уведомили Sectigo о сомнительном использовании выпущенного ей сертификата. Теперь компания сможет отозвать его и пресечь атаки.

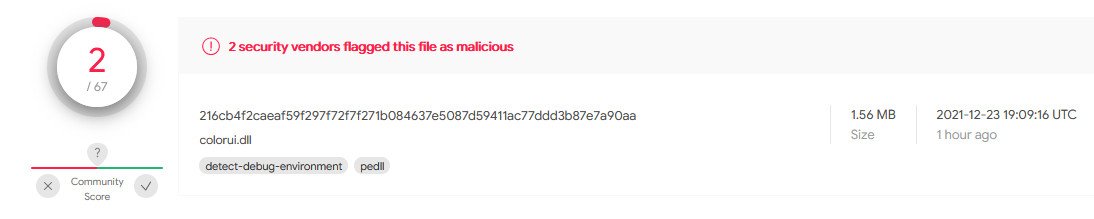
Исследователи также отметили, что операторы вредоносной программы используют и другие методы ухода от детекта. Например, Blister встраивается в легитимную библиотеку colorui.dll. Как можно увидеть на скриншоте ниже, у Blister небольшой процент детектирования на площадке VirusTotal:


Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru