



Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Исследователи обнаружили операции киберпреступников, которые в ходе атак полагаются на подпись и маскировку вредоносного кода под легитимные исполняемые файлы. Один из пейлоадов получил имя Blister, он выступает в качестве загрузчика и на сегодняшний день мало кем детектируется.

Операторы Blister используют несколько методов, помогающих им действовать как можно незаметнее. Один из таких методов — использование сертификатов для подписи кода. По данным экспертов Elastic, кампания активна как минимум три месяца (с 15 сентября).

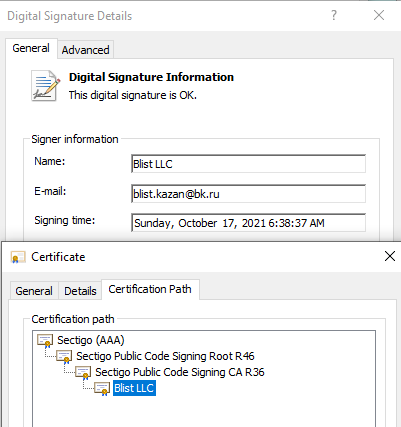
Используемый сертификат действует с 23 августа и был выпущен Sectigo специально для компании Blist LLC. Интересно, что адрес электронной почты относится к российскому имейл-провайдеру Mail.Ru.


Подпись вредоносного кода — далеко не новый приём, однако раньше киберпреступники предпочитали воровать сертификаты. Сейчас же, судя по всему, злоумышленники заказывают валидные сертификаты для скомпрометированной организации.

После анализа кампании Blister специалисты Elastic оперативно уведомили Sectigo о сомнительном использовании выпущенного ей сертификата. Теперь компания сможет отозвать его и пресечь атаки.

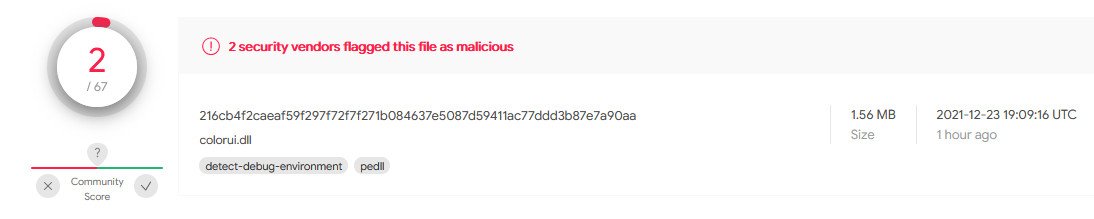
Исследователи также отметили, что операторы вредоносной программы используют и другие методы ухода от детекта. Например, Blister встраивается в легитимную библиотеку colorui.dll. Как можно увидеть на скриншоте ниже, у Blister небольшой процент детектирования на площадке VirusTotal:


Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru