



Пользователи теряют от целевого мошенничества $80 млн в месяц

Пользователи теряют от целевого мошенничества $80 млн в месяц

Пользователи теряют от целевого мошенничества $80 млн в месяц

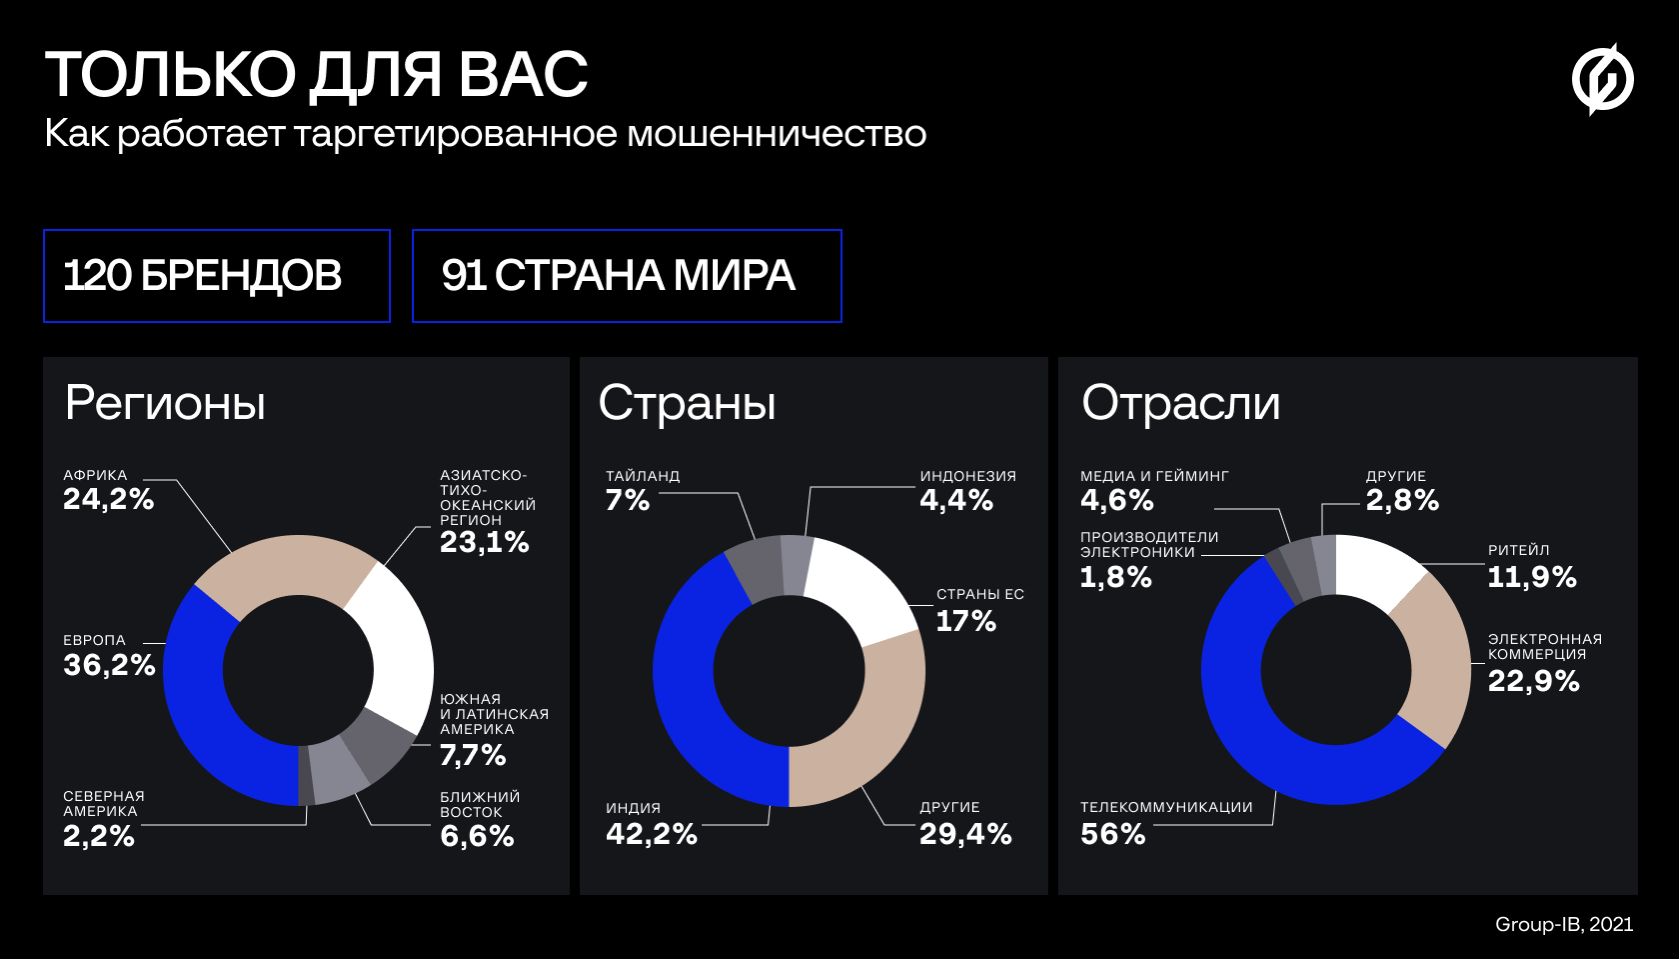
Аналитики компании Group-IB изучили последствия целевого мошенничества, которое злоумышленники обычно преподносят в виде опросов и розыгрышей. Согласно отчёту специалистов, ежемесячные потери пользователей во всём мире составили $80 млн (5,9 млрд руб.).

Как отметили специалисты, мошенники часто используют имена популярных брендов для придания своим схемам легитимного вида. Так, в России преступникам удалось похитить баллы и деньги под видом опроса от имени крупного ритейлера федерального уровня. Средняя сумма потерь на одну жертву составила около 50 тысяч рублей.


Почему такого рода мошенничество называется целевым? Дело в том, что мошенники используют под каждую жертву специальную таргетированную ссылку, учитывающую уникальные параметры: страна, язык, IP-адрес, часовой пояс, браузер и т. п.

По данным Group-IB Digital Risk Protection, целевое мошенничество было замечено в 91 стране мира. Пользователей заманивают принять участие в «опросе» различными подарками, среди которых чаще всего встречаются MacBook, Sony Playstation 5, iPad Pro, iPhone или смартфоны Samsung.

На специально созданных сайтах жертвы оставляют свои персональные данные, адреса электронной почты, данные банковских карт, а также логины и пароли от аккаунтов. В ходе сканирования специалистам Digital Risk Protection удалось выявить по меньшей мере 60 различных сетей доменных имен, участвующих в создании таргетированных ссылок.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru