



Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Исследователи из Дармштадтского технического университета и Центра новых производств и технологий опубликовали документ, в котором описывается способ извлечь пароли и манипулировать трафиком за счёт Wi-Fi-чипа и Bluetooth-компонента устройства жертвы.

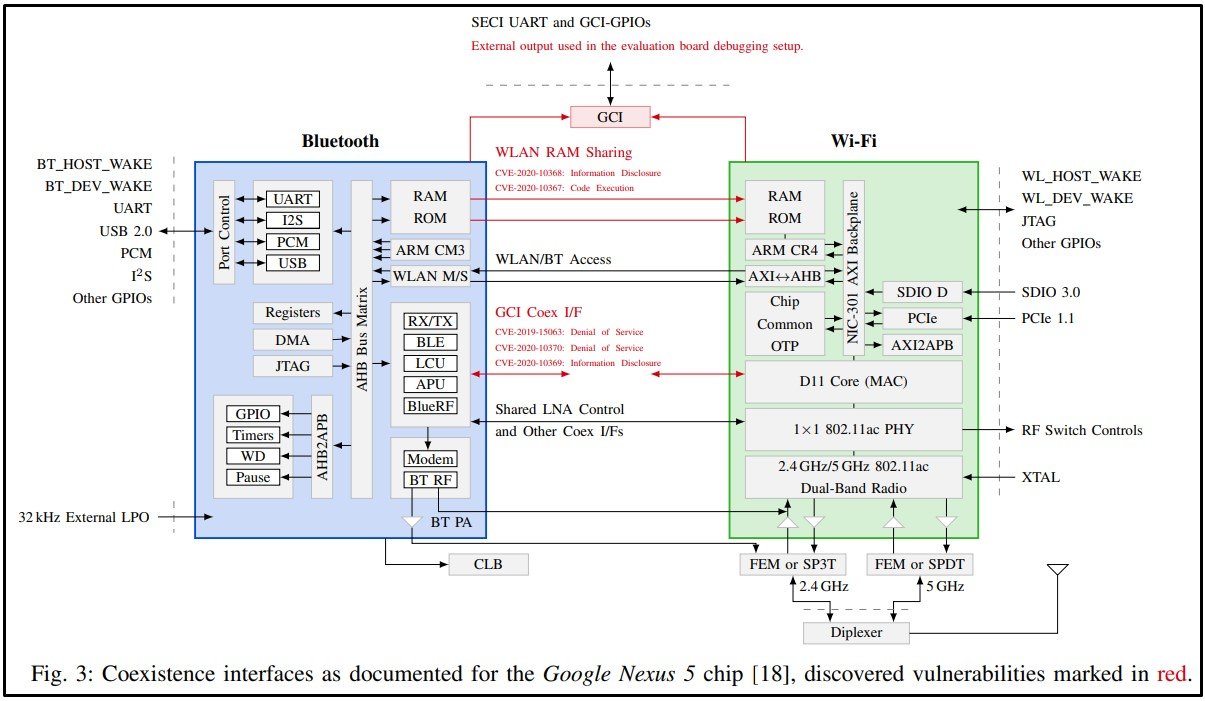
Современные смартфоны построены на однокристальных системах (System-on-a-Chip, SoC) с отдельными компонентами Bluetooth, Wi-Fi и LTE. У каждого из таких компонентов собственная реализация мер безопасности. Тем не менее зачастую они используют одни и те же ресурсы вроде антенны.

Как отметили специалисты в новом исследовании, существует способ задействовать общие ресурсы в качестве мостиков для запуска латеральных атак, приводящих к повышению прав в системе.

В результате потенциальному злоумышленнику открываются такие «прелести», как выполнение произвольного кода, чтение памяти и DoS.


Для корректной эксплуатации описанных проблем в безопасности экспертам сначала пришлось выполнить код на Wi-Fi- или Bluetooth-чипе. Допустим, это не так-то просто, скажете вы, однако задача значительно упрощается благодаря уязвимостям Bluetooth and Wi-Fi, о которых исследователи из Synopsys рассказывали летом.

Как только специалисты смогли выполнить код, они использовали новый метод для латеральных атак с помощью общих ресурсов. В отчёте (PDF) описаны DoS-атаки «по воздуху», выполнение кода, извлечение паролей и чтение конфиденциальных данных. Подтверждена уязвимость чипсетов от Broadcom, Cypress и Silicon Labs.


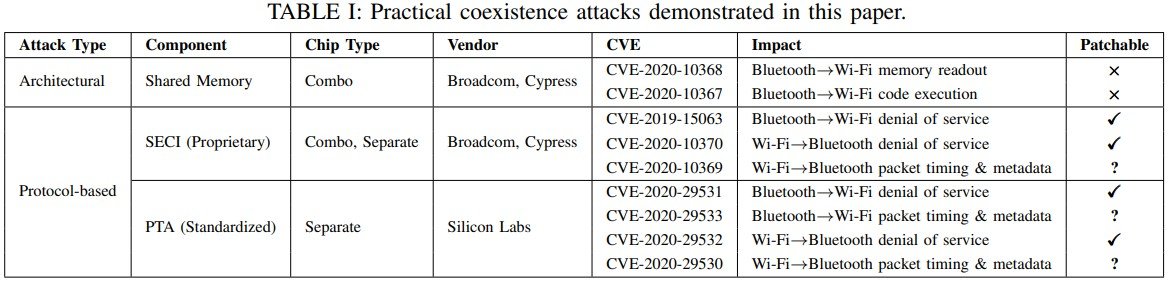
Выявленным дырам присвоили следующие идентификаторы:

  • CVE-2020-10368: утечка незашифрованных данных (Wi-Fi)
  • CVE-2020-10367: выполнение коды (Wi-Fi)
  • CVE- 2019-15063: DoS (Wi-Fi)
  • CVE-2020-10370: DoS (Bluetooth)
  • CVE-2020-10369: утечка данных (Bluetooth)
  • CVE-2020-29531: DoS (Wi-Fi)
  • CVE-2020-29533: утечка данных (Wi-Fi)
  • CVE-2020-29532: DoS (Bluetooth)
  • CVE-2020-29530: утечка данных (Bluetooth)
Подпишитесь на новости

Базис выпустил Basis AIR, чтобы команды перестали стоять в очереди за GPU

Купили дорогие GPU для искусственного интеллекта, а теперь одни команды ждут свободных мощностей, пока у других железо простаивает? «Базис» из группы РТК-ЦОД представил Basis AIR — платформу, которая распределяет вычислительные ресурсы между ИИ-проектами. По оценке разработчика, она позволяет поднять загрузку ускорителей с 30% до 80%.

Как пишет «Коммерсантъ» со ссылкой на компанию, система рассчитана на организации, где несколько команд используют общий парк GPU для обучения и применения моделей.

Платформа учитывает приоритеты задач и лимиты подразделений. Если мощности свободны, команда может получить ресурсы сверх своей квоты. Один ускоритель также можно задействовать для нескольких задач.

Идея простая: прежде чем согласовывать очередную закупку железа, стоит разобраться, чем занято уже установленное. Basis AIR формирует отчёты о потреблении ресурсов по проектам и подразделениям, поэтому руководителям будет проще оценить, где действительно нужны новые GPU.

Платформа разворачивается в собственном ЦОД заказчика и может работать без интернета. Покупать остальные продукты «Базиса» для её внедрения не требуется: предусмотрена совместимость с инфраструктурными платформами сторонних разработчиков.

RSS: Новости на портале Anti-Malware.ru