



WhatsApp ввёл исчезающие сообщения по умолчанию для новых чатов

WhatsApp ввёл исчезающие сообщения по умолчанию для новых чатов

WhatsApp ввёл исчезающие сообщения по умолчанию для новых чатов

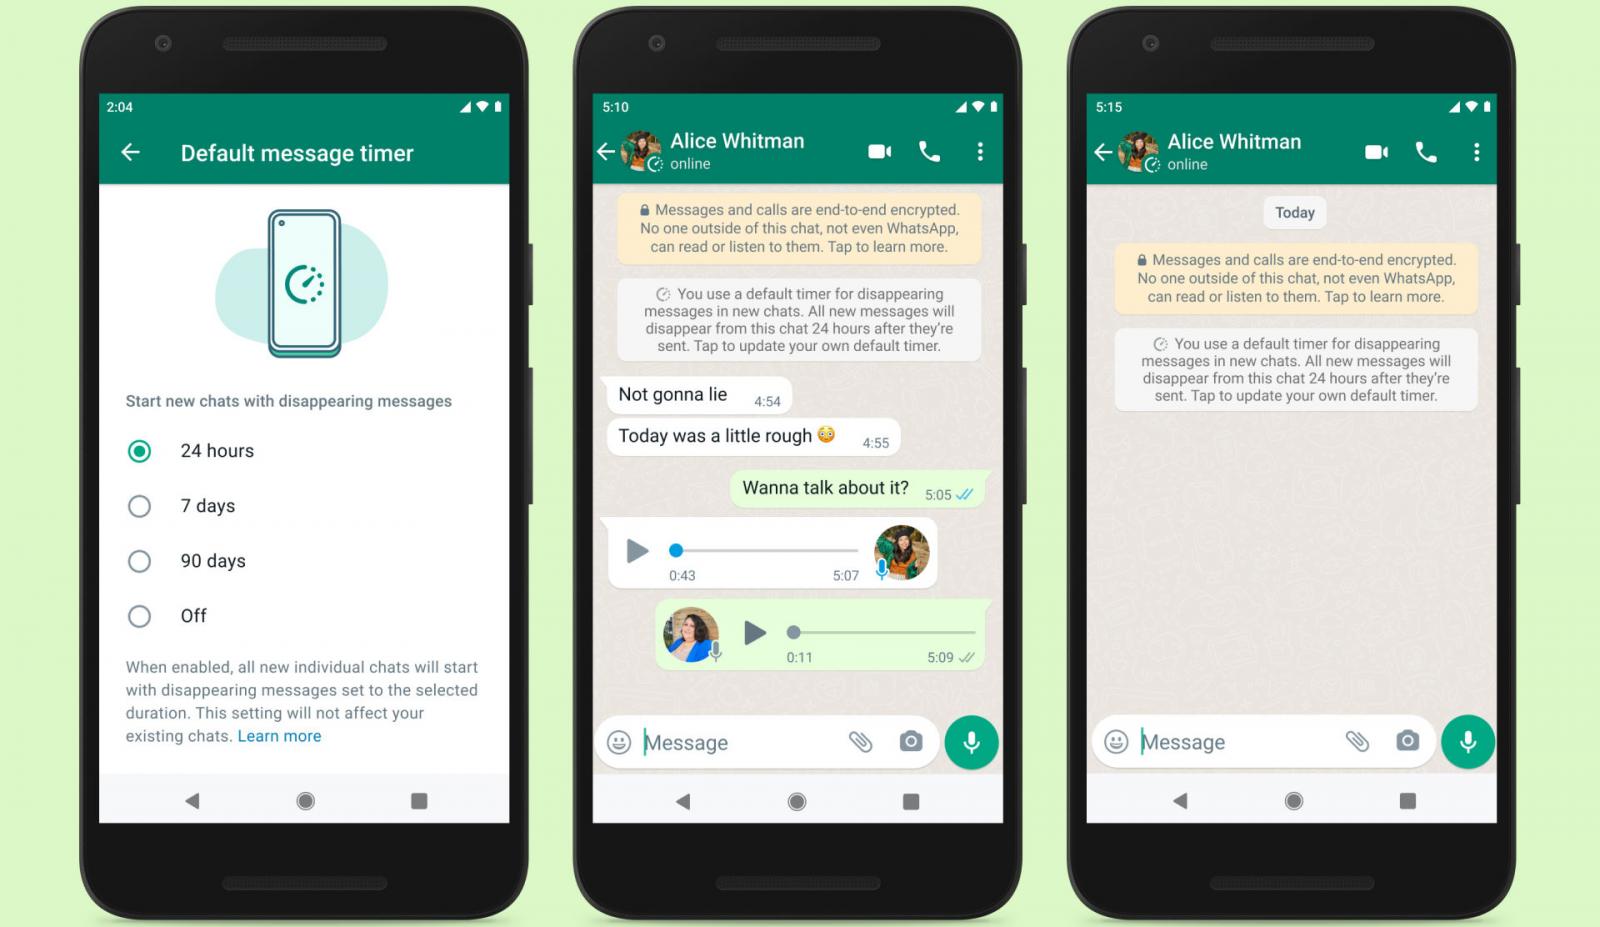
Разработчики WhatsApp решили расширить действие функций, направленных на повышение конфиденциальности пользователей мессенджера. В частности, изменения коснулись исчезающих сообщений, которые теперь можно установить по умолчанию для всех новых чатов.

Как отметили представители WhatsApp, при активации функциональности все новые чаты будут переводиться в режим исчезающих сообщений (пользователь должен будет выбрать временной отрезок).

«Также мы добавили эту возможность и для групповых чатов, однако стоит учитывать, что функция изначально опциональна, при этом она не видоизменяет и не удаляет уже существующие чаты», — пишут разработчики.

Что касается временных отрезков, пользователи смогут выбрать из двух вариантов: сообщения будут исчезать после 24 часов или спустя 90 дней. Конфигурировать это всё можно в пункте «Конфиденциальность», если пройти в настройки учётной записи.

Разработчики WhatsApp также предупредили, что исчезающие сообщения можно перенаправить третьим лицам. Если вдруг пользователю не нужны новые возможности, он всегда сможет вернуться к прежнему принципу работы — без исчезающих сообщений.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru