



9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

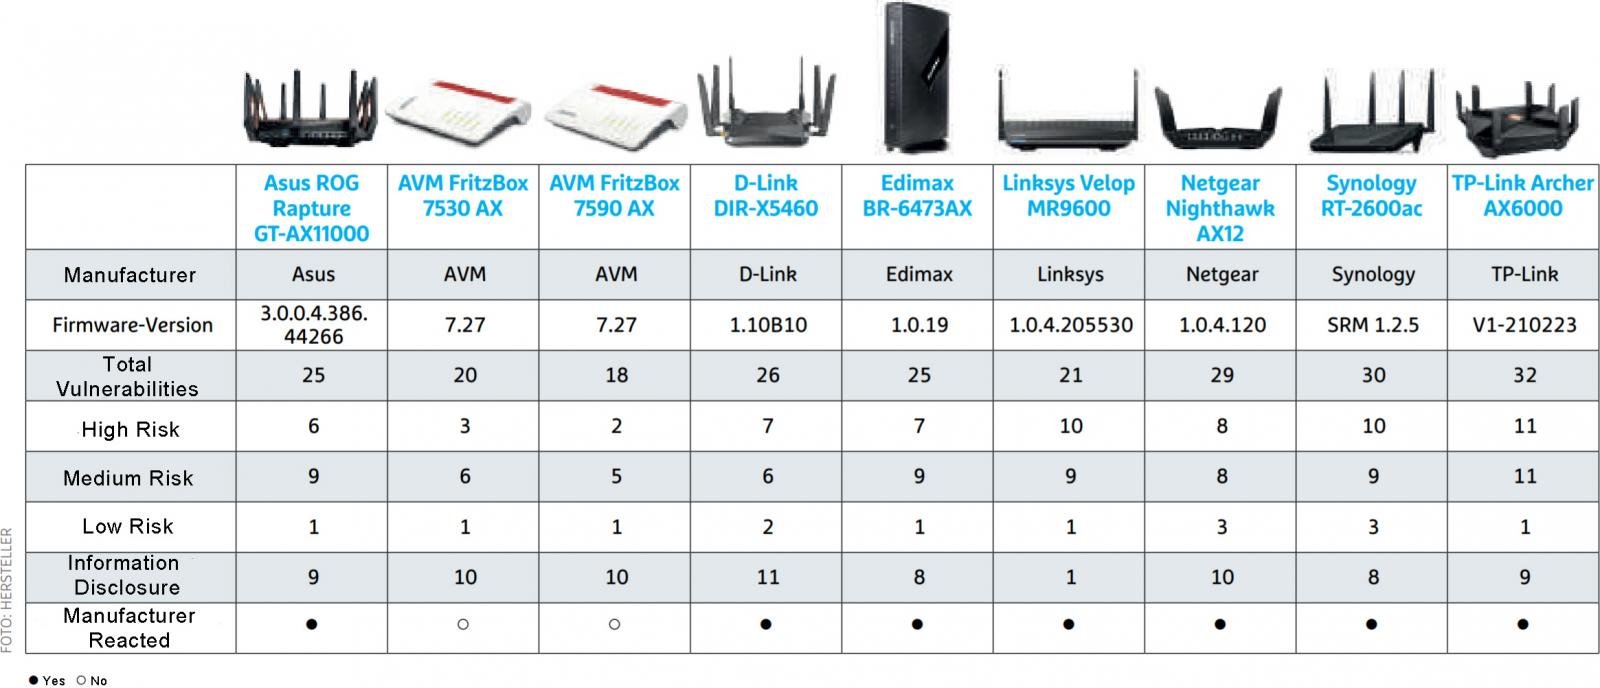
Исследователи в области кибербезопасности из IoT Inspector «прощупали» популярные Wi-Fi-роутеры и нашли в общей сложности 226 уязвимостей даже при наличии свежей прошивки. Причём это довольно популярные маршрутизаторы от Asus, AVM, D-Link, Netgear, Edimax, TP-Link, Synology и Linksys, которыми пользуются миллионы людей.

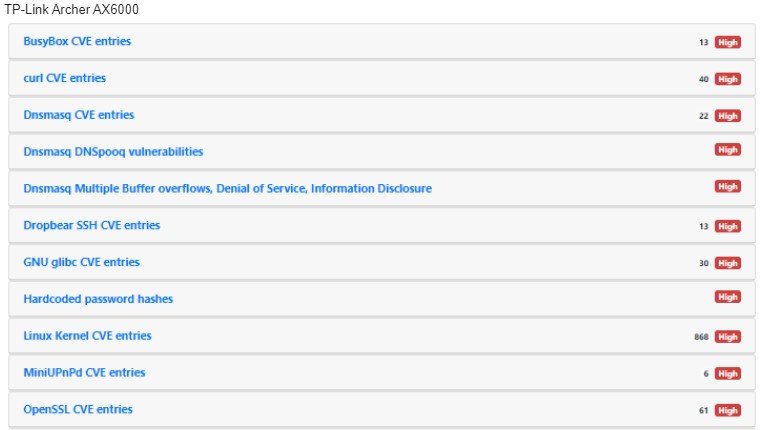
TP-Link Archer AX6000 и Synology RT-2600ac стали лидерами этого антирейтинга, поскольку в первом эксперты нашли 32 бреши, во втором — 30. К слову, многие дыры в TP-Link Archer AX6000 получили высокую степень риска, согласно данным IoT Inspector:


Стоит отметить, что специалисты изначально ориентировались на исследование популярных моделей роутеров, которые установлены в домах и квартирах многих пользователей и в офисах небольших компаний.

Для объективности производители маршрутизаторов предоставили модели с последней версией прошивки. Исследователи же проверили их на наличие уязвимостей и других багов, для чего взяли базу, насчитывающую более пяти тысяч CVE-идентификаторов.

Оказалось, что на сегодняшний многие роутеры всё ещё содержат ряд уже известных сообществу уязвимостей. И это учитывая самую актуальную на момент тестирования прошивку:


«Топами» среди выявленных уязвимостей стали следующие баги:

  • Устаревшее ядро Linux в прошивке;
  • Устаревшая мультимедийная составляющая и VPN-функции;
  • Использование старой версии BusyBox;
  • Использование слабых паролей вроде «admin»;
  • Жёстко запрограммированные учётные данные в виде простого текста.
Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru