



Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Злоумышленники, занимающиеся фишинговыми атаками, быстро сообразили, что африканский штамм SARS-CoV-2 «омикрон» может послужить отличной приманкой для жертв. В очередной раз киберпреступники подтвердили своё умение подстраиваться под тренды и важные социальные темы.

Получив подобное письмо, человек с большой долей вероятности откроет его, поскольку атакующие используют фактор страха. СМИ в последнее время постоянно рассказывают об омикрон-штамме, поэтому тайминг будет идеальным.

Благодаря публикуемой каждый день информации о новом варианте коронавирусной инфекции даже полностью вакцинированные граждане опасаются за своё здоровье. «Омикрон» преподносится как весьма трансмиссионный штамм.

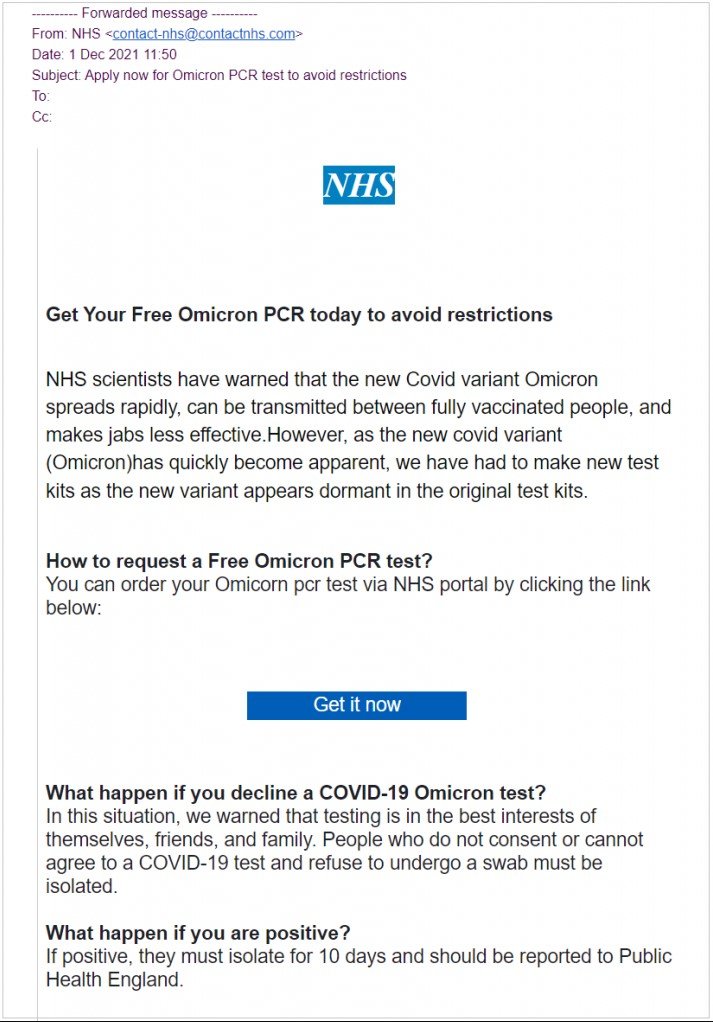
Британская организация «Which?» опубликовала два примера фишинговых писем, в которых злоумышленники прикрывались медицинскими учреждениями и якобы предупреждали людей об «омикроне».


В фишинговых сообщениях получателям предлагали пройти бесплатный ПЦР-тест. Если пользователь переходил по ссылке в письме, его перенаправляли на точную копию сайта Национальной службы здравоохранения Великобритании.

На этом ресурсе нужно ввести полное имя, дату рождения, адрес проживания, телефонный номер и адрес электронной почты. В конце процедуры предполагается оплата в размере $1,65, которая якобы пойдёт на покрытие стоимости услуг доставки.

Сумма небольшая, но на это есть причина: задача соумышленников в этом случае не украсть как можно больше денег, а завладеть данными банковской карты пользователя.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru