



HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

Компания Hewlett Packard (HP) выпустила обновления, в которых разработчики устранили уязвимость, затрагивающую более 150 моделей многофункциональных устройств (МФУ). Брешь опасна тем, что позволяет создать червеобразный эксплойт и перемещаться по другим уязвимым принтерам внутри сети.

Проблему, получившую идентификатор CVE-2021-39238, обнаружили эксперты F-Secure Александр Большев и Тимо Хирвонен. В настоящее время соответствующий патч доступен на официальном сайте HP.

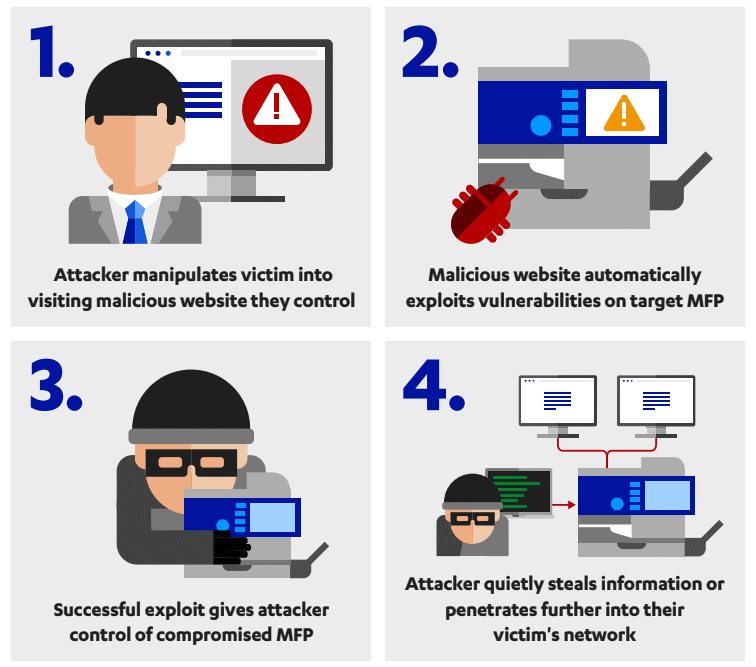
По словам специалистов, уязвимость представляет собой возможность переполнения буфера в парсере шрифтов. Потенциальный злоумышленник может использовать этот баг для получения контроля над прошивкой устройств, кражи данных или создания ботнета из уязвимых МФУ.

Эксперты F-Secure также подчеркнули, что эксплуатация CVE-2021-39238 практически не оставляет следов, что затруднит расследование подобного киберинцидента в организации. Использовать брешь можно как с помощью вредоносных сайтов, так и прямой атакой на устройства из Сети.


Кроме того, условный атакующий может загрузить вредоносный код с помощью USB-накопителя, который подключается к принтерам HP, или отправить фишинговую рассылку с вредоносным PDF-документом, который запустит эксплойт.

Большев и Хирвонен также указали и на другую уязвимость — CVE-2021-39237. К счастью, этот баг можно использовать только при наличии физического доступа к МФУ. На данный момент, как отметили специалисты F-Secure, реальной эксплуатации брешей в атаках зафиксировано не было.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru