



Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы вредоносной программы TrickBot начали использовать новый способ, позволяющий установить разрешение экрана жертвы, а также обойти детектирование антивирусными продуктами и анализ со стороны ИБ-специалистов.

Авторы TrickBot ещё в прошлом году добавили новую функцию, дающую вредоносу возможность моментально прекращать работу, если он зафиксирует нестандартные разрешения экрана — 800x600 и 1024x768. Теперь исследователи наткнулись на новую вариацию атак TrickBot, в которых злоумышленники добавили HTML-вложениям код верификации.

Как отметил специалист, скрывающийся за псевдонимом TheAnalyst, новые вложения ведут себя иначе при открытии в виртуальной среде. Например, в реальную систему загружается ZIP-архив, а вот пользователя виртуальной машины аттач просто перенаправляет на официальный сайт ABC (American Broadcasting Company).

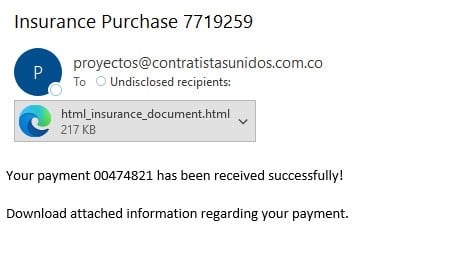
Письма операторов TrickBot замаскированы под уведомления о приобретении страховки. Если жертва клюнет на уловку и откроет HTML-вложение в браузере, запустится встроенный вредоносный скрипт и в систему установится пейлоад.


Помимо этого, на злонамеренной странице пользователя встречает сообщение, в котором отправитель просит дождаться загрузки документа. Также в HTML-коде есть пароль, который необходимо ввести для доступа к упомянутому документу.

Атакующие используют метод HTML smuggling («контрабанда HTML»), позволяющий обойти фильтрацию контента в браузере и поместить вредоносный файл в систему жертвы. Эта техника встречается впервые у TrickBot, однако в целом она не новая.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru