



Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Эксперты НКО Bioeconomy Information Sharing and Analysis Center (BIO-ISAC) предупреждает производителей вакцин о появлении новой APT-угрозы — трояна, которому было присвоено кодовое имя Tardigrade. Новоявленный зловред, обладающий функциями загрузчика и бэкдора, умеет быстро приспосабливаться к окружению и работать автономно.

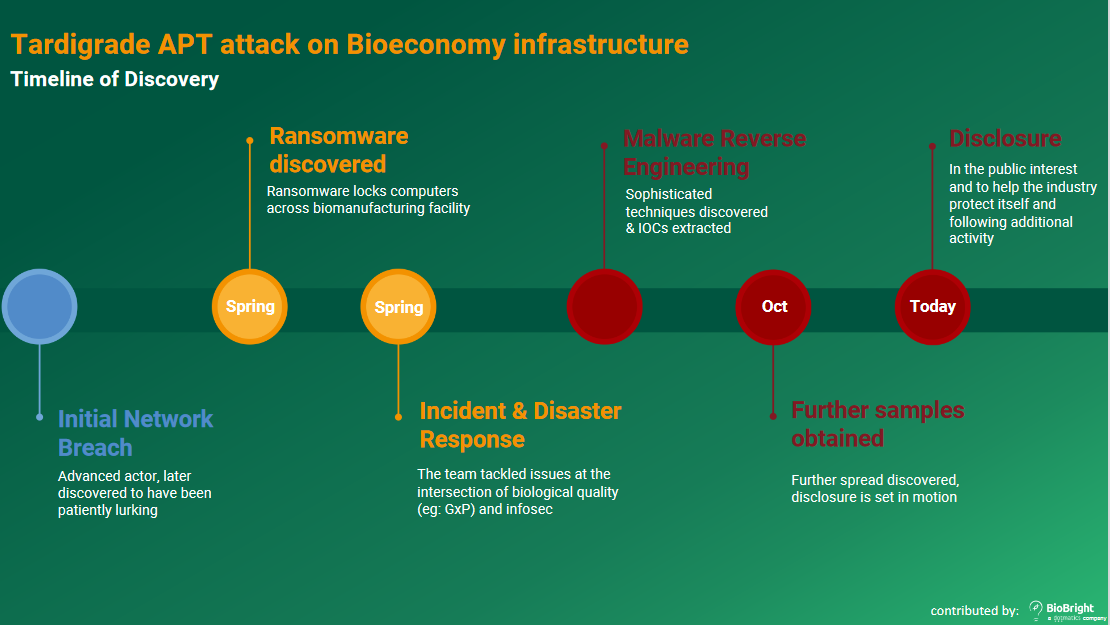
В этом году Tardigrade был дважды обнаружен при разборе целевых атак в области биопроизводства — весной и в октябре. Хакеры запустили в сети шифровальщика, но, против ожидания, не настаивали на уплате выкупа, да и сама записка с требованием была выполнена довольно небрежно.

Как оказалось, авторы атак приготовили жертвам еще один «подарок» — Windows-трояна, способного загружать других вредоносов и модифицировать файлы. На первый взгляд он был схож со Smoke Loader / Dofoil, однако анализ показал, что новый зловред гораздо сложнее и предлагает больше возможностей для кастомизации.

После установки Tardigrade ищет сохраненные пароли, запускает кейлоггер, начинает выводить данные и открывает бэкдор. Новобранец также оказался метаморфным — он умеет редактировать и изменять свой код, создавая новые копии. Перекомпиляция производится после установки соединения с C2-сервером — по всей видимости, компилятор скачивается оттуда.

В результате сигнатуры Tardigrade постоянно меняются. Исследователи протестировали зловреда почти 100 раз и при каждом прогоне получали новую сборку и новый вариант коммуникаций. Это сильно затрудняет обнаружение с помощью сигнатурного анализа. Когда в BIO-ISAC только приступили к анализу, их находку детектировали лишь два антивируса на VirusTotal; к 24 ноября их число увеличилось до 47.

В тех случаях, когда C2-сервер недоступен, троян переходит на автономный режим и сам выбирает файлы для модификации, пригодные для заражения машины в сети, а также принимает решения по эскалации привилегий.

Судя по сложности кода, Tardigrade по карману только какой-нибудь APT-группе. Уже понятно, что целью атак, попавших в поле зрения экспертов, являлся как минимум шпионаж, а возможно, и саботаж в придачу.


Распространяется вредонос, по всей видимости, с помощью адресных рассылок. Нельзя исключить и другие возможности — зараженные USB-флешки, использование способности Tardigrade самостоятельно перемещаться в другие сети при наличии правильных межсоединений.

В качестве IoC исследователи отметили обращения к серверам AWS, GoDaddy и CDN-провайдера Akamai.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru