



Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

В однокристальных системах (System-on-a-Chip, SoC) от MediaTek исследователи нашли несколько уязвимостей, позволяющих злоумышленнику повысить права и даже выполнить вредоносный код в прошивке аудиопроцессора. С помощью этих дыр атакующий может прослушивать ничего неподозревающих пользователей Android.

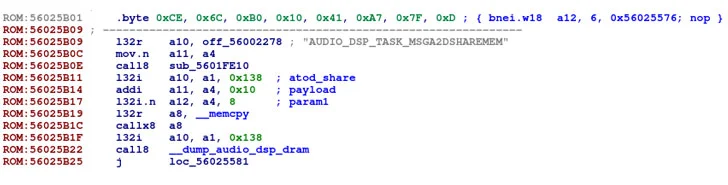
Проблемным оказался цифровой сигнальный процессор (digital signal processor, DSP). Команда Check Point Research провела обратный инжиниринг, который помог выявить уязвимости, приводящие к повышению привилегий Android-приложения.

«Злоумышленник может использовать специальное вредоносное межпроцессорное сообщение, которое приведёт к выполнению кода в DSP-прошивке», — объясняет суть проблемы Слава Макавеев из Check Point.

«Поскольку у этой прошивки есть доступ к потоку аудиоданных, атакующий в итоге сможет прослушивать жертву».

В общей сложности эксперты выявили три уязвимости: CVE-2021-0661, CVE-2021-0662 и CVE-2021-0663. В сущности, это возможность переполнения буфера в аудиокомпоненте DSP. Список затронутых чипсетов выглядит так: MT6779, MT6781, MT6785, MT6853, MT6853T, MT6873, MT6875, MT6877, MT6883, MT6885, MT6889, MT6891, MT6893 и MT8797.

В зоне риска находятся пользователи мобильных устройств бюджетного и среднего классов, работающих на Android версий 9.0, 10.0 и 11.0.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru