



В приложениях на основе OpenVPN выявлены опасные RCE-уязвимости

В приложениях на основе OpenVPN выявлены опасные RCE-уязвимости

В приложениях на основе OpenVPN выявлены опасные RCE-уязвимости

В VPN-клиентах, широко используемых в промышленности, обнаружены уязвимости, позволяющие удаленно выполнить произвольный код с высокими привилегиями. По данным Claroty, искомый эффект можно получить, заманив пользователя на вредоносный сайт.

Проблема актуальна для продуктов HMS Industrial Networks, MB connect line, PerFact и Siemens, полагающихся на технологию OpenVPN. Вендоры уже оповещены и приняли меры для исправления ситуации.

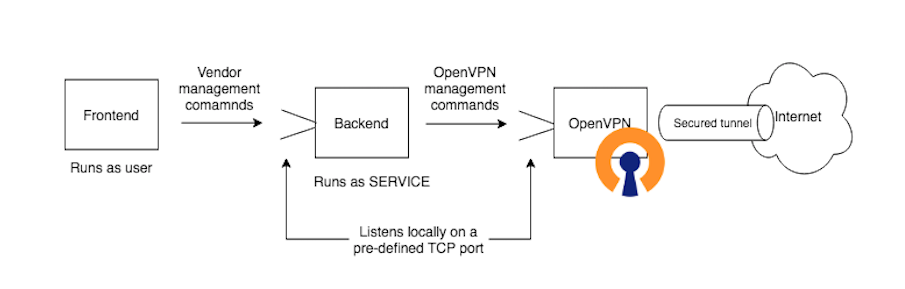
Как оказалось, приложения этих производителей используются как оболочка сервиса OpenVPN,. Клиент-серверная архитектура при этом обычно включает три элемента: фронтенд (простое GUI-приложение, задающее настройки VPN), бэкенд-сервис, получающий команды от пользователя (работает с привилегиями SYSTEM), и OpenVPN-демон, отвечающий за все аспекты VPN-соединения.


Управление бэкендом, как положено, осуществляется по выделенному каналу с использованием интерфейса сокетов, однако почти все протестированные продукты при этом передают данные в открытом виде и без каких-либо проверок на аутентичность. Это значит, что при наличии доступа к TCP-порту, на котором слушает бэкенд, кто угодно может загрузить на сервер новый файл конфигурации OpenVPN с командами, которые будут исправно выполнены.

Для этого достаточно вынудить пользователя кликнуть по ссылке на вредоносный сайт с JavaScript-кодом, способным локально отправить слепой запрос HTTP POST. По словам экспертов, это классический случай SSRF-атаки (подменой запросов на стороне сервера), и злоумышленнику даже не придется поднимать собственный сервер OpenVPN.

Исполнение стороннего кода возможно только в тех случаях, когда автор атаки находится в том же домене сети, что и жертва, или на ее компьютере открыт удаленный доступ по SMB.

Наличие уязвимости подтверждено для четырех популярных продуктов:

  • eCatcher производства HMS Industrial (CVE-2020-14498);
  • OpenVPN-Client от PerFact (CVE-2021-27406);
  • клиент SINEMA Remote Connect компании Siemens (CVE-2021-31338);
  • mbConnect Dialup от MB connect line (CVE-2021-33526 и CVE-2021-33527).

В первом случае проблема оценена как критическая (9,6 балла по CVSS), в остальных — как высокой степени опасности. Производители уже внесли исправления в свои коды и опубликовали рекомендации по смягчению угрозы.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru