



В приложениях на основе OpenVPN выявлены опасные RCE-уязвимости

В приложениях на основе OpenVPN выявлены опасные RCE-уязвимости

В приложениях на основе OpenVPN выявлены опасные RCE-уязвимости

В VPN-клиентах, широко используемых в промышленности, обнаружены уязвимости, позволяющие удаленно выполнить произвольный код с высокими привилегиями. По данным Claroty, искомый эффект можно получить, заманив пользователя на вредоносный сайт.

Проблема актуальна для продуктов HMS Industrial Networks, MB connect line, PerFact и Siemens, полагающихся на технологию OpenVPN. Вендоры уже оповещены и приняли меры для исправления ситуации.

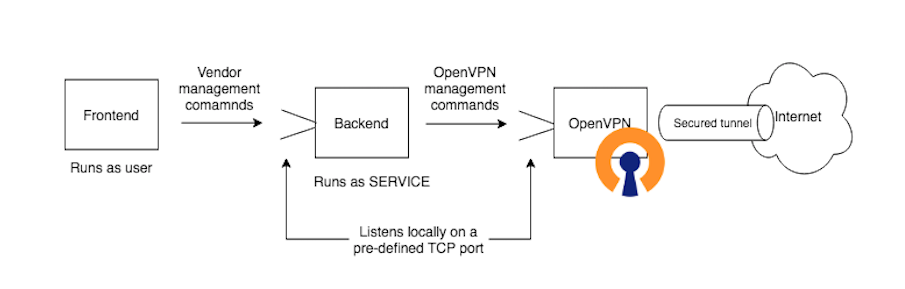
Как оказалось, приложения этих производителей используются как оболочка сервиса OpenVPN,. Клиент-серверная архитектура при этом обычно включает три элемента: фронтенд (простое GUI-приложение, задающее настройки VPN), бэкенд-сервис, получающий команды от пользователя (работает с привилегиями SYSTEM), и OpenVPN-демон, отвечающий за все аспекты VPN-соединения.


Управление бэкендом, как положено, осуществляется по выделенному каналу с использованием интерфейса сокетов, однако почти все протестированные продукты при этом передают данные в открытом виде и без каких-либо проверок на аутентичность. Это значит, что при наличии доступа к TCP-порту, на котором слушает бэкенд, кто угодно может загрузить на сервер новый файл конфигурации OpenVPN с командами, которые будут исправно выполнены.

Для этого достаточно вынудить пользователя кликнуть по ссылке на вредоносный сайт с JavaScript-кодом, способным локально отправить слепой запрос HTTP POST. По словам экспертов, это классический случай SSRF-атаки (подменой запросов на стороне сервера), и злоумышленнику даже не придется поднимать собственный сервер OpenVPN.

Исполнение стороннего кода возможно только в тех случаях, когда автор атаки находится в том же домене сети, что и жертва, или на ее компьютере открыт удаленный доступ по SMB.

Наличие уязвимости подтверждено для четырех популярных продуктов:

  • eCatcher производства HMS Industrial (CVE-2020-14498);
  • OpenVPN-Client от PerFact (CVE-2021-27406);
  • клиент SINEMA Remote Connect компании Siemens (CVE-2021-31338);
  • mbConnect Dialup от MB connect line (CVE-2021-33526 и CVE-2021-33527).

В первом случае проблема оценена как критическая (9,6 балла по CVSS), в остальных — как высокой степени опасности. Производители уже внесли исправления в свои коды и опубликовали рекомендации по смягчению угрозы.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru