



Microsoft: Длинные и сложные пароли злоумышленники не брутфорсят

Microsoft: Длинные и сложные пароли злоумышленники не брутфорсят

Microsoft: Длинные и сложные пароли злоумышленники не брутфорсят

Согласно новым данным, которые собрала сеть ханипотов Microsoft, большинство использующих брутфорс киберпреступников пытаются угадать исключительно короткие пароли. Лишь небольшой процент атакующих берутся работать со сложными и длинными комбинациями.

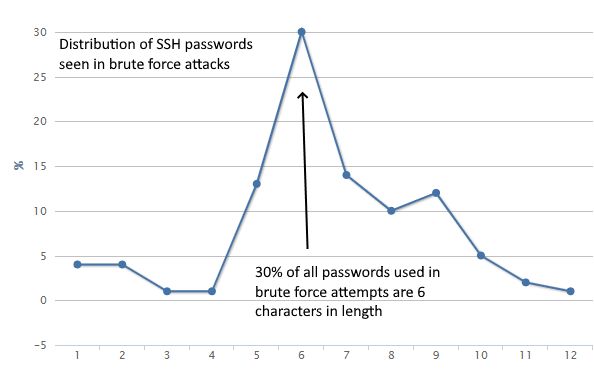
Как объяснил Росс Бевингтон из Microsoft, ему удалось изучить данные, полученные в ходе анализа более 25 миллионов брутфорс-атак против учётных данных SSH. Всю эту информацию сеть Microsoft собрала за 30 дней работы.

«77% попыток подбора паролей были нацелены на комбинации с количеством символов от 1 до 7. Только 6% атак были направлены на пароли длиной 10 знаков и больше», — отмечает специалист.


Также Бевингтон уточнил, что лишь в 7% случаев злоумышленники пытались подобрать пароли со спецсимволами, 39% атак пришлись на пароли хотя бы с одним числом и ни одной атаки не были зафиксировано на комбинации с пробельным символом.

По словам исследователя из Microsoft, длинные пароли со специальными символами можно считать более-менее защищёнными от брутфорс-атак. Единственное, что им может грозить — утечка.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru