



Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Исследователи описали два новых метода кибератаки, которые могут «ослепить» антивирусные продукты. Есть одно условие: эти защитные решения должны полагаться на механизм логирования Windows (ETW).

Напомним, что ETW присутствует по умолчанию в операционной системе от Microsoft с момента релиза Windows XP. Этот механизм предназначен для отслеживания и записи событий, связанных с приложениями на пользовательском уровне и драйверами на уровне ядра.

В Windows 11 ETW может фиксировать более 50 тысяч типов событий от служб ОС, защитных средств, стандартных приложений, DLL-библиотек, ядра и драйверов. Часто EDR-системы (Endpoint Detection and Response) используют ETW для мониторинга и детектирования вредоносных программ.

Ранее киберпреступники отключали ETW, чтобы избежать детектирования своих зловредов, однако это не единственная проблема механизма логирования. По словам специалистов, в ETW нашли более десятка уязвимостей только в 2021 году.

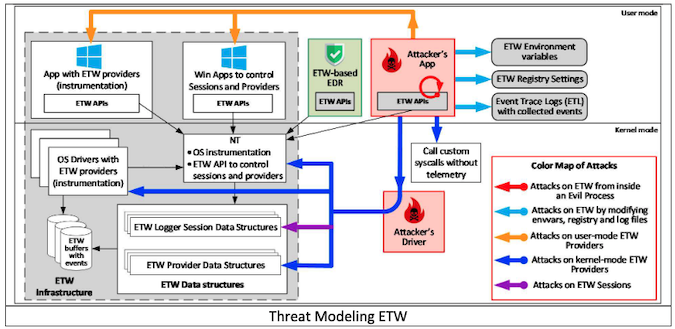
Новый метод атаки, описанный экспертами компании Binarly на конференции Black Hat Europe, позволяет обойти ETW двумя разными способами. Исследователи продемонстрировали эту форму атаки на Microsoft Process Monitor и Windows Defender.


В случае встроенного антивируса Windows Defender, которым оснащена каждая операционная система от Microsoft, специалисты показали, что с помощью нового вектора можно «ослепить» защитное решение. Команда Binarly задействовала вредоносный драйвер уровня ядра, чтобы модифицировать поля в структуре ядра, отвечающие за взаимодействие Windows Defender с ETW.

«Мы хотим указать на проблемы архитектуры, чтобы индустрия смогла устранить все эти возможные векторы атаки», — подчеркнули эксперты.

Бот-трафик удвоился: WMX дарит год защиты от ботов клиентам ПроWAF

Российский ИБ-вендор WMX решил ударить по ботам рублём, а точнее — отсутствием дополнительной платы. Компания запустила акцию «Год защиты от ботов — в подарок»: при покупке межсетевого экрана уровня приложений ПроWAF на срок от одного года клиенты получат модуль SmartBot Protection на 12 месяцев.

Предложение появилось не на пустом месте. По данным WMX, за последний год активность вредоносных ботов выросла более чем вдвое.

Причём автоматизация теперь используется не только для массового сканирования и поиска уязвимостей. Злоумышленники прощупывают пороги срабатывания защитных систем, собирают сведения об инфраструктуре и подбирают способы обойти фильтры при следующих атаках.

Порог входа тоже снижается. LLM-сервисы, готовые скрипты и доступные инструменты автоматизации позволяют собирать ботов быстрее и дешевле. Сами боты при этом научились убедительнее изображать людей: воспроизводить пользовательское поведение, работать через браузеры и не ломиться на сайт тысячами одинаковых запросов.

SmartBot Protection анализирует признаки автоматизированной активности, браузерное окружение и поведение посетителей. Модуль должен распознавать как массовые бот-атаки, так и более аккуратные сценарии: сбор данных, разведку, накрутку запросов и злоупотребление функциями веб-сервисов.

Акция действует до 31 декабря 2026 года. Для участия необходимо оставить заявку на сайте WMX или обратиться к представителям компании по электронной почте marketing@wmx.pro. После консультации клиенту подберут тариф ПроWAF и подключат антибот-модуль.

Условие простое: лицензия ПроWAF минимум на год — SmartBot Protection без отдельной платы на те же 12 месяцев.

Реклама, 18+. ООО «Вебмониторэкс» ИНН 7735194651
ERID: 2VfnxvN9Vmn

RSS: Новости на портале Anti-Malware.ru