



Сайт для взрослых StripChat слил ПДн миллионов пользователей и моделей

Сайт для взрослых StripChat слил ПДн миллионов пользователей и моделей

Сайт для взрослых StripChat слил ПДн миллионов пользователей и моделей

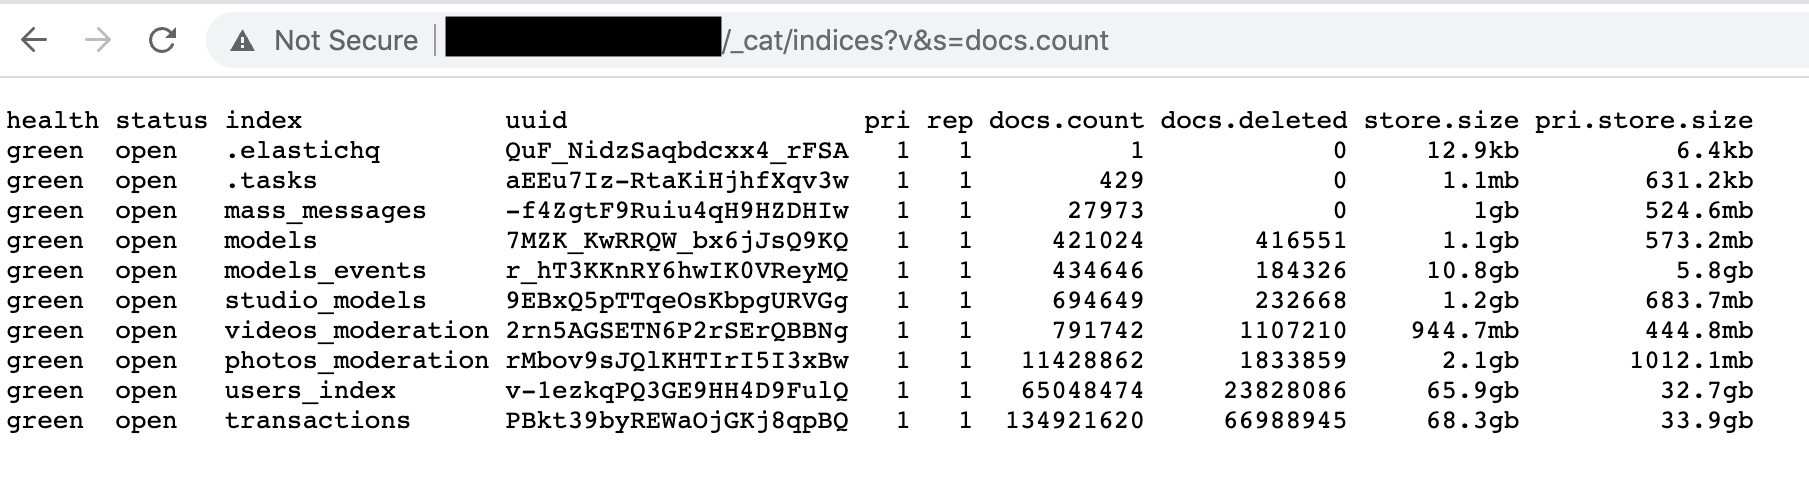
Популярный сайт для взрослых StripChat пополнил ряд жертв компрометации информации, в результате чего утекли персональные данные миллионов пользователей и вебкам-моделей. Причиной киберинцидента стала незащищённая база данных.

На утечку обратил внимание исследователь в области кибербезопасности Боб Дьяченко, который обнаружил открытую базу данных ElasticSearch. Любой желающий мог получить доступ к БД без аутентификации, более того — поисковые системы проиндексировали содержимое базы в начале ноября.

«Открытая БД содержит множество упоминаний Stripchat и насчитывает почти 200 миллионов записей. Среди потенциально скомпрометированных данных есть адреса электронной почты, имена пользователей, IP-адреса. Все эти сведения принадлежат пользователям сайта и моделям», — пишет Дьяченко.


Исследователь предупредил, что злоумышленники могут использовать открытые данные для шантажа как посетителей, так и моделей StripChat. Стоит также ждать фишинговых атак, если сведения попали в руки киберпреступников.

Дьяченко пытался связаться с представителями сайта для взрослых, направив им электронные письма и сообщения в Twitter. К сожалению, никакого ответа специалист пока так и не дождался.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru