



Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

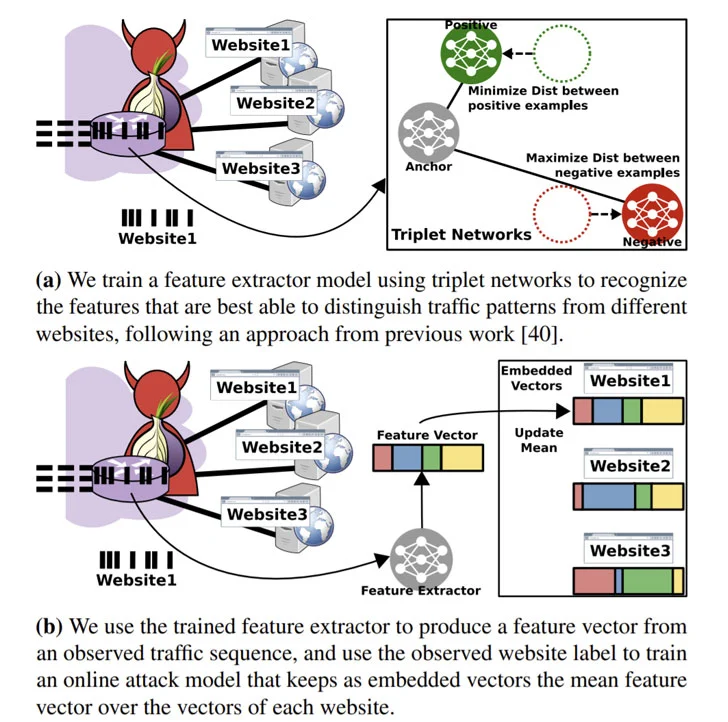
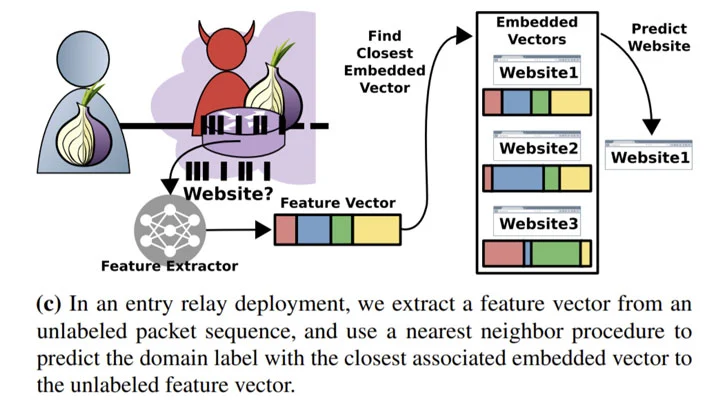
Исследователи провели новый анализ техники снятия цифрового отпечатка посетителей веб-сайтов и пришли к выводу, что потенциальный злоумышленник может легко угадать часто посещаемый жертвой ресурс. Специалисты даже продемонстрировали подобную атаку на зашифрованный трафик Tor.

Согласно опубликованному отчёту (PDF), показанный вектор атаки обеспечивает 95-процентную точность при мониторинге пяти популярных сайтов.

«Наша техника против наборов из 25 и 100 сайтов продемонстрировала 80 и 60% точности соответственно», — подчёркивают исследователи.


Несмотря на все меры конфиденциальности, реализованные проектом Tor (например, зашифрованные запросы для каждого узла, затрудняющие анализ и предотвращающие утечку информации), существуют методы атак, основная цель которых — сломать защиту анонимности пользователя.

Злоумышленники пытаются вычислить паттерны зашифрованного трафика, которыми обменивается жертва и сеть Tor, чтобы вычислить и предугадать посещаемые сайты. Разработанная экспертами техника подразумевает, что атакующий будет использовать выходной узел, с помощью которого будет собирать следы Tor-трафика, сгенерированные реальными пользователями.

Модель исследователей также предполагает наличие фазы онлайн-обучения, на протяжении которой МО-алгоритмы исследуют реальный трафик Tor. Для этого специалисты целую неделю поддерживали входные и выходные узлы и использовали кастомную версию Tor v0.4.3.5 для извлечения необходимой информации.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru