



Шпион для Android маскируется под мессенджер со сквозным шифрованием

Шпион для Android маскируется под мессенджер со сквозным шифрованием

Шпион для Android маскируется под мессенджер со сквозным шифрованием

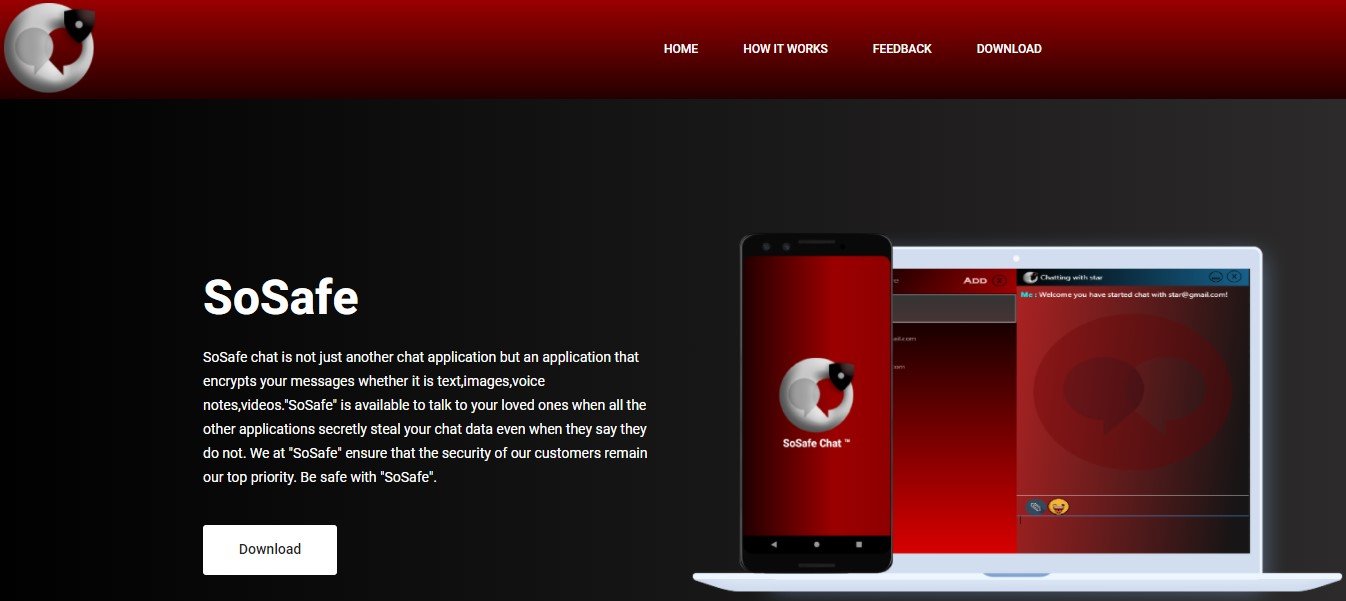
Злоумышленники снова распространяют Android-троян GravityRAT, однако теперь его маскируют под мессенджер SoSafe Chat, в котором якобы реализовано сквозное шифрование. После проникновение на мобильное устройство жертвы GravityRAT открывает операторам удалённый доступ.

Цели и принцип сбора данных не поменялись. Вредонос атакует преимущественно высокопоставленных лиц из Индии, а также представителей вооружённых сил. Интересно, что в 2020 году GravityRAT маскировался под приложение для путешествий, но в условиях пандемии отказался от этой стратегии.

Как выяснили исследователи из Cyble, теперь авторы зловреда прикрываются софтом для мгновенного обмена сообщениями, делая акцент на безопасности и конфиденциальности переписок. Для защиты данных пользователей в мессенджере якобы реализовано сквозное шифрование.


После установки на устройстве жертвы GravityRAT может извлекать данные и шпионить за пользователем, отслеживая его геолокацию. Вот список того, что умеет этот троян:

  • Читать СМС-сообщения, проверять контакты и вызовы.
  • Менять настройки устройства.
  • Считывать данные о сотовой связи: телефонный номер, серийный номер и т. п.
  • Читать или записывать файлы на внешнем хранилище.
  • Записывать аудио.
  • Отслеживать местоположение мобильного устройства.
Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru