



Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

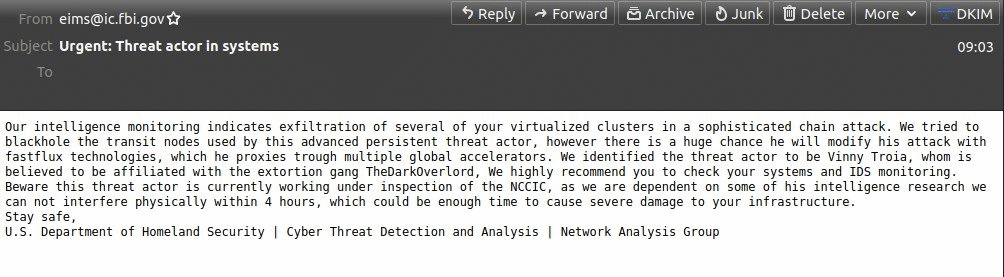
Группа киберпреступников, которых пока не удалось идентифицировать, взломала официальные почтовые серверы ФБР, а затем использовала их рассылки спама. В отправленных письмах шла речь о мифической кибератаке.

Атакованный имейл-сервер сотрудники ФБР использовали для некоей системы оповещения. Об этом сообщил Карел Биттер из Spamhaus, который первым обнаружил факт взлома. Биттер также отметил, что компания сразу отправила ФБР соответствующее уведомление, однако орган внутренней разведки уже знал о киберинциденте.

В результате шквал звонков и писем от обеспокоенных организаций буквально наводнил офисы ФБР — все хотели узнать подробности выдуманной кибератаки, о которой сообщалось в отправленных злоумышленниками имейлах.

Несмотря на очевидно вымышленный повод, мошеннические электронные письма вызвали панику, поскольку смогли пройти проверки SPF и DKIM, а это значило лишь одно: имейлы были отправлены с подлинных серверов ФБР.

Тем не менее содержимое писем представляло собой откровенный вздор, на что указывало, например, большое количество грамматических ошибок, которое бы никогда не допустили сотрудники ФБР в столь важном уведомлении.

Кроме того, в сообщениях упоминался Винни Троя, основатель NightLion Security. Отправленные письма гласили, что именно Троя стоит за «сложной цепочкой кибератак». Стоит отметить, что Троя в своё время написал книгу, в которой есть информация о кибергруппировке TheDarkOverlord.


Как бы то ни было, представители ФБР уже подтвердили факт взлома и отметили, что расследование инцидента идёт полным ходом.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru