Эксперты Sophos обнаружили в корпоративных ящиках подозрительное письмо по поводу жалобы клиента, которая якобы осталась без внимания. Анализ вложения показал, что рассылка нацелена на распространение BazarBackdoor, и доставка зловреда осуществляется необычным способом — с помощью установщика приложений Windows 10.
Отправителем вредоносного письма, имитирующего продолжение переписки (Re: в качестве темы), значился некий «помощник главного менеджера Sophos». Такой должности в ИБ-компании нет, как и сотрудника с именем, указанным в строке «From:».
Этот персонаж выражал негодование по поводу того, что на получателя пожаловались, а тот даже не счел нужным сообщить об этом начальству. «Провинившегося» сотрудника просили позвонить, а для того, чтобы он понял, о чем идет речь, предлагали открыть PDF-файл, услужливо указанный ссылкой.
В открываемую по ссылке страницу встроена кнопка для предпросмотра документа. Если навести на нее курсор, проявляется URL с префиксом ms-appinstaller:, предваряющим привычный https://.
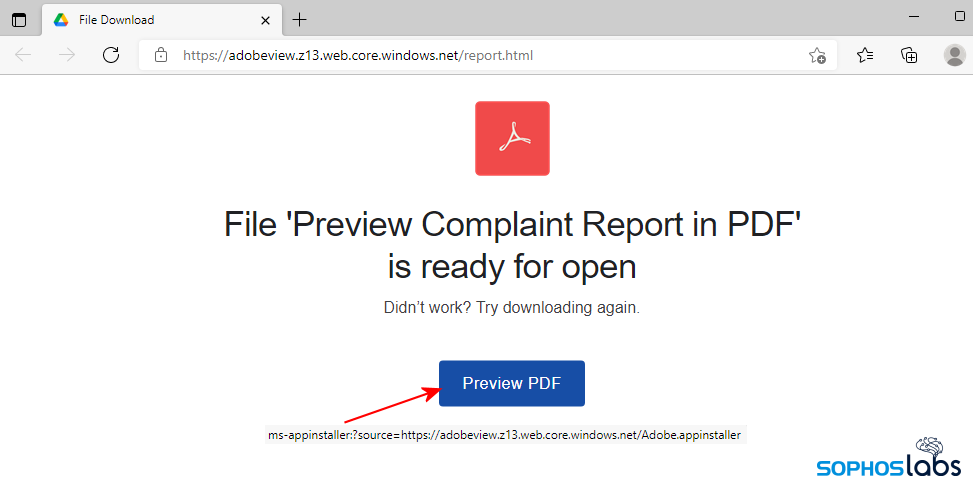
В таких случаях браузер, по словам экспертов, инициирует запуск AppInstaller.exe — установщика приложений Windows 10, упрощающего загрузку программ, не опубликованных в магазине Microsoft. Этот инструмент полезен, например, при тестировании приложений перед запуском в продажу; он также позволяет быстро развернуть приложение в организации и автоматизировать его обновление.
Привязанный ссылкой текстовый документ (файл Adobe.appinstaller в формате XML) содержит ссылку на более крупный файл Adobe_1.7.0.0_x64.appbundle с целевой полезной нагрузкой — зловредом BazarBackdoor. Обе страницы были размещены в облачном хранилище Microsoft — видимо, для придания им большего веса; доступ к ним уже заблокирован.
Примечательно, что вредоносный .appbundle (ZIP-архив) подписан сертификатом, выданным пару месяцев назад некой британской компании Systems Accounting Limited. Издателя уже известили о злоупотреблении.
Атака в данном случае происходит за пару секунд, но требует соучастия потенциальной жертвы. При попытке перехода по ссылке во вредоносном письме защита Windows выводит пользователю сообщение о том, что сайт пытается открыть приложение AppInstaller.
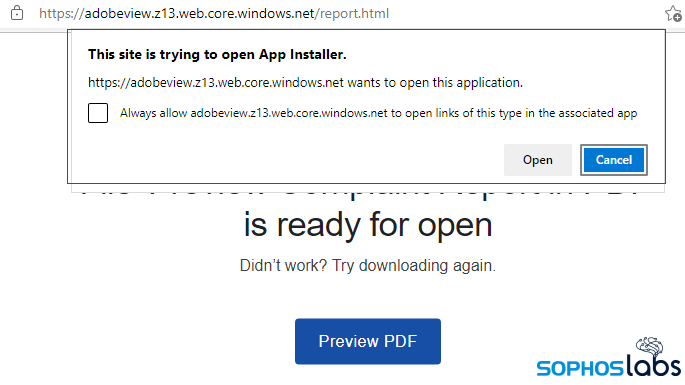
Если пользователь санкционирует этой действие (нажатием кнопки Open в диалоговом окне), инсталлятор запросит разрешение на установку «компонента Adobe PDF». Тот, кто согласится, получит в награду выполняемый в памяти бэкдор, способный по команде собирать и сливать на сторону информацию о зараженной системе.










