



Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Разработчики Tor Project выпустили версию Tor Browser 11.0, которая отметилась новым интерфейсом и прекращением поддержки второго поколения луковой маршрутизации (V2). Ожидается, что отказ от V2 положительно скажется на конфиденциальности пользователей.

Новую версию Tor можно скачать с официального сайта Tor Project или же зайти в меню браузера > Help > About Tor Browser.

Поскольку Tor Browser 11 использует Firefox ESR версии 91, пользователи теперь смогут насладиться обновлённым интерфейсом с новыми иконками, панелью инструментов, меню, диалогами и видом вкладок.


Однако наиболее важным нововведением стал отказ от поддержки луковой маршрутизации второго поколения. Это значит, что браузер больше не воспринимает TOR-ссылки, использующие короткие 16-символьные имена хостов.

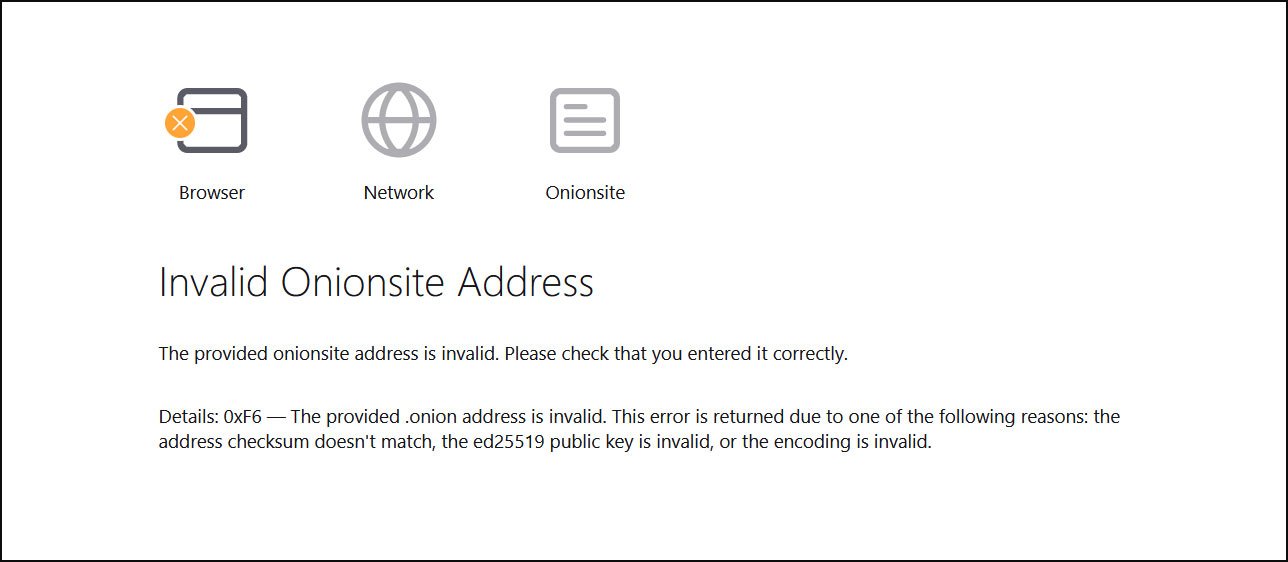
При попытке открыть V2 браузер Tor отобразит пользователю сообщение «Invalid Onionsite Address» и выдаст ошибку с кодом 0xF6.


Помимо этого, разработчики устранили ряд багов в Tor 11. Например, девелоперы разобрались с проблемой рендеринга шрифтов, отсутствующей функциональностью на macOS и сбоями при включённом режиме приватного просмотра.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru