



Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Разработчики Tor Project выпустили версию Tor Browser 11.0, которая отметилась новым интерфейсом и прекращением поддержки второго поколения луковой маршрутизации (V2). Ожидается, что отказ от V2 положительно скажется на конфиденциальности пользователей.

Новую версию Tor можно скачать с официального сайта Tor Project или же зайти в меню браузера > Help > About Tor Browser.

Поскольку Tor Browser 11 использует Firefox ESR версии 91, пользователи теперь смогут насладиться обновлённым интерфейсом с новыми иконками, панелью инструментов, меню, диалогами и видом вкладок.


Однако наиболее важным нововведением стал отказ от поддержки луковой маршрутизации второго поколения. Это значит, что браузер больше не воспринимает TOR-ссылки, использующие короткие 16-символьные имена хостов.

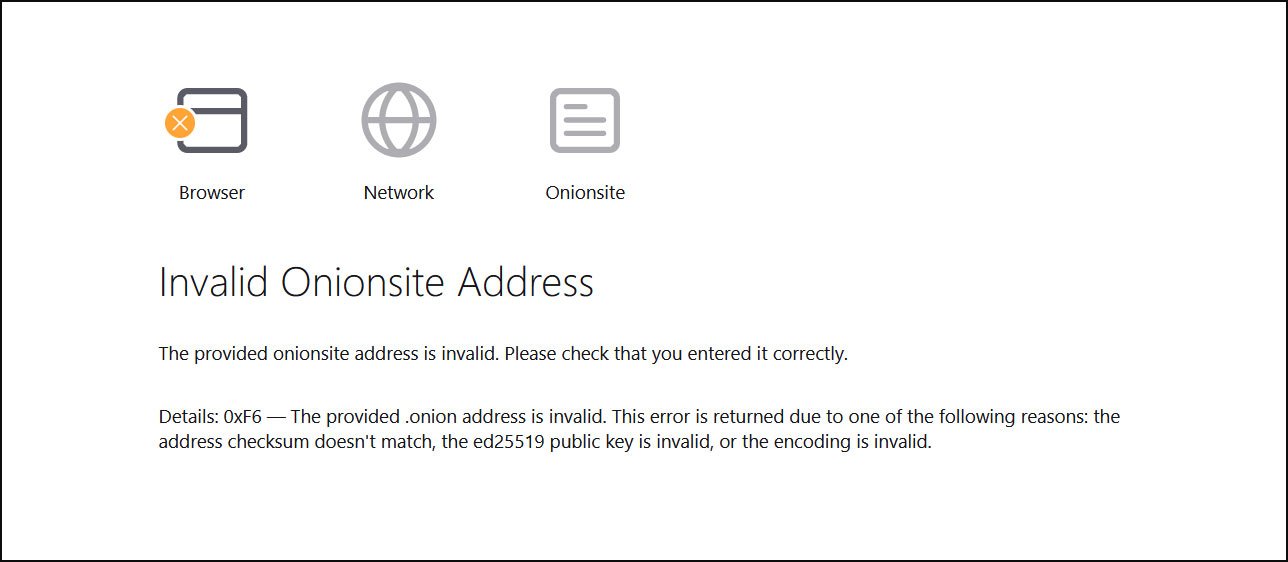
При попытке открыть V2 браузер Tor отобразит пользователю сообщение «Invalid Onionsite Address» и выдаст ошибку с кодом 0xF6.


Помимо этого, разработчики устранили ряд багов в Tor 11. Например, девелоперы разобрались с проблемой рендеринга шрифтов, отсутствующей функциональностью на macOS и сбоями при включённом режиме приватного просмотра.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru