



Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Разработчики «Ростелеком-Солар» выпустили новую версию Solar appScreener, получившую номер 3.10. Теперь анализатор кода располагает новыми мерами безопасного доступа, возможностью приостановить сканирования и обновлённой базой правил поиска уязвимостей.

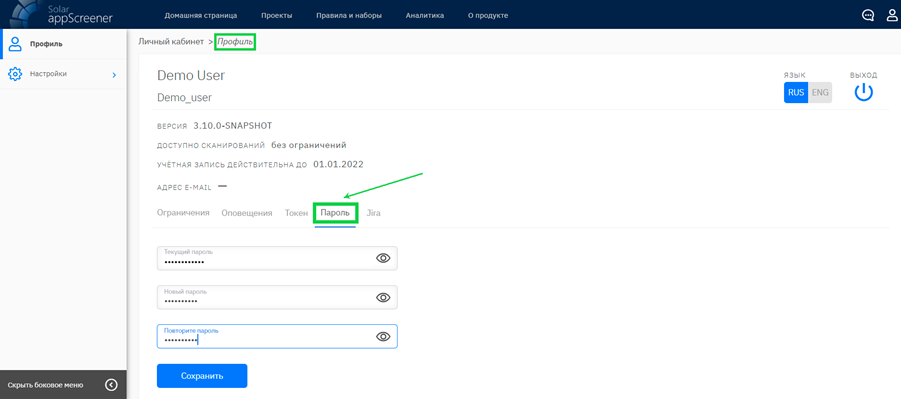
Отныне Solar appScreener 3.10 предусматривает многократные попытки ввода учётных данных — разработчики ввели ограничение их числа. Если выставить настройки по умолчанию, после пятой попытки ввода данных учётная запись автоматически блокируется.

Само собой, администраторы могут увеличить или, наоборот, уменьшить количество неудачных попыток, а то и вовсе отключить эту функцию. Кроме того, разработчики добавили требование регулярной смены пароля.

Дефолтная конфигурация предусматривает, что пользователь может задействовать один пароль три месяца, но администратор волен изменить временной интервал по своему усмотрению (отключение проверки тоже предусмотрено).


Одна из интересных особенностей, которыми отметилась новая версия анализатора кода, — возможность приостановить сканирования. С помощью этого нововведения администраторы могут приоритизировать очередь анализа отдельных проектов и ускорить проверки именно необходимых приложений.

База правил поиска уязвимостей также расширена: в новую версию  Solar appScreener вошли дополнительные правила поиска в конфигурационных файлах Dockerfiles и docker-compose.yml. А для языка C++ теперь можно создавать паттерны в формате XML. Приложения, написанные на Delphi, поддерживаются ещё лучше за счёт дополнения правил поиска дыр.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru