



Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Специалисты Microsoft обнаружили новый образец вредоносной программы для macOS, известной под именем WizardUpdate (также её называют UpdateAgent или Vigram). В последней на данный момент версии авторы усовершенствовали техники ухода от обнаружения и укрепления зловреда в системе.

По словам экспертов корпорации из Редмонда, вредоносная программа распространяется с помощью непреднамеренной загрузки (Drive-by download) и маскируется под безопасный и легитимный софт. Хотя в январе аналитики Confiant сообщали о распространении WizardUpdate под видом установщиков Flash.

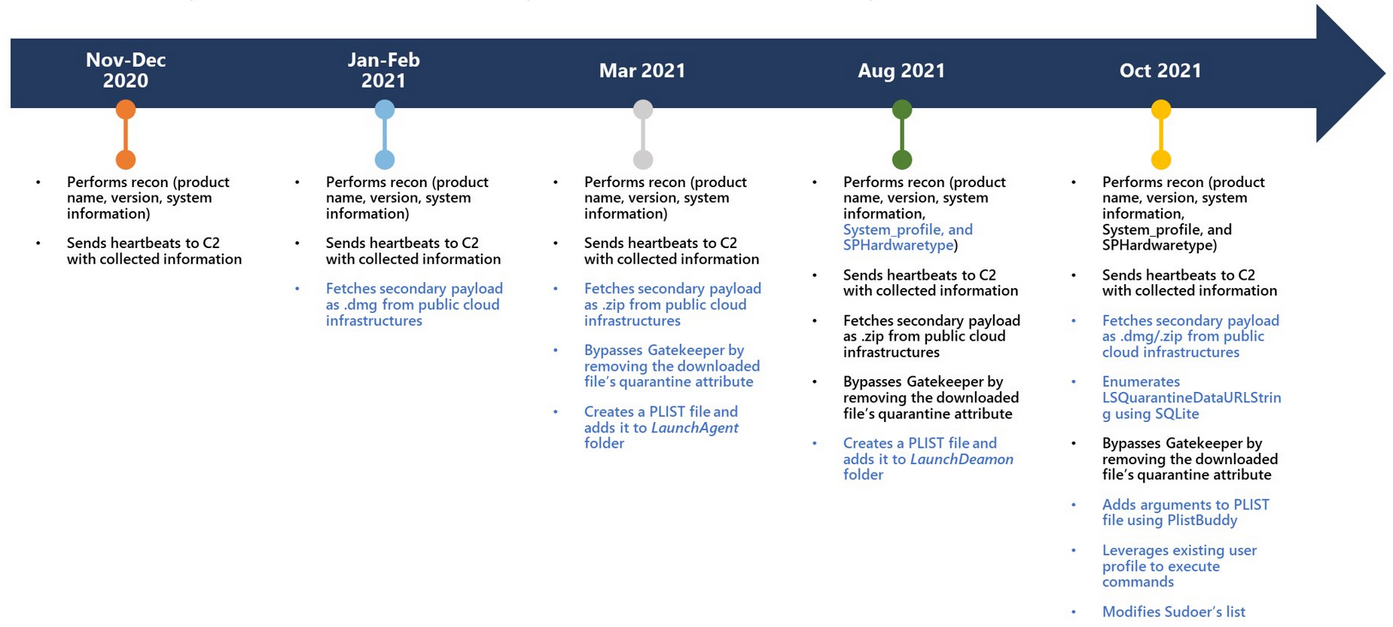
Впервые об этом зловреде стало известно в ноябре 2020 года, тогда он мог лишь извлекать и передавать операторам информацию о заражённой системе. Однако с тех пор авторы WizardUpdate значительно усовершенствовали свой софт.

Например, достаточно взглянуть на образцы зловреда, которые датируются уже этим месяцем:

  • WizardUpdate разворачивает дополнительные пейлоады, загружаемые из облачной инфраструктуры;
  • собирает полную историю загрузок macOS с помощью строки LSQuarantineDataURLString;
  • обходит защиту Gatekeeper, удаляя пометки «в карантин» у загруженных пейлоадов;
  • модифицирует файлы PLIST;
  • использует существующие профили для выполнения команд;
  • выдаёт обычным пользователям права администратора.


«UpdateAgent использует облачную инфраструктуру для хранения дополнительных вредоносных нагрузок. Кроме того, теперь вредонос может обходить Gatekeeper, специально созданный для запуска лишь проверенного и надёжного софта», — пишет Microsoft.

Подпишитесь на новости

Молния появилась в RuStore: вход в новый мессенджер стоит 750 рублей

На рынке мессенджеров появился еще один претендент на внимание пользователей — «Молния», проект российской «Ред Софт» и китайской Passion Tech. Главное отличие заметно до первого сообщения: приложение для Android продается за 750 рублей.

В карточке «Молнии» в RuStore заявлены личные и групповые чаты, аудио- и видеозвонки, каналы, социальная лента и короткие видео. Разработчик также указывает сквозное шифрование личных и групповых переписок по умолчанию.

Среди доступных возможностей — отправка файлов до 4 ГБ, до 30 папок с чатами и до 15 закрепленных бесед или каналов. Подписаться можно на тысячу каналов. По крайней мере, это заявленные характеристики приложения.


Создатели объясняют цену моделью продукта: оплата взимается один раз при скачивании, дополнительных платежей за функции внутри приложения не предусмотрено.

В проекте рассчитывают набрать 15 млн пользователей за полтора года после запуска. Для нового мессенджера задача непростая: сначала нужно убедить человека заплатить, затем — привести туда его собеседников.

Напомним, в конце прошлого года мы писали, что мессенджер «Молния» планируют запустить в начале 2026 года. Не сложилось, не фортануло.

RSS: Новости на портале Anti-Malware.ru