



Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Специалисты Microsoft обнаружили новый образец вредоносной программы для macOS, известной под именем WizardUpdate (также её называют UpdateAgent или Vigram). В последней на данный момент версии авторы усовершенствовали техники ухода от обнаружения и укрепления зловреда в системе.

По словам экспертов корпорации из Редмонда, вредоносная программа распространяется с помощью непреднамеренной загрузки (Drive-by download) и маскируется под безопасный и легитимный софт. Хотя в январе аналитики Confiant сообщали о распространении WizardUpdate под видом установщиков Flash.

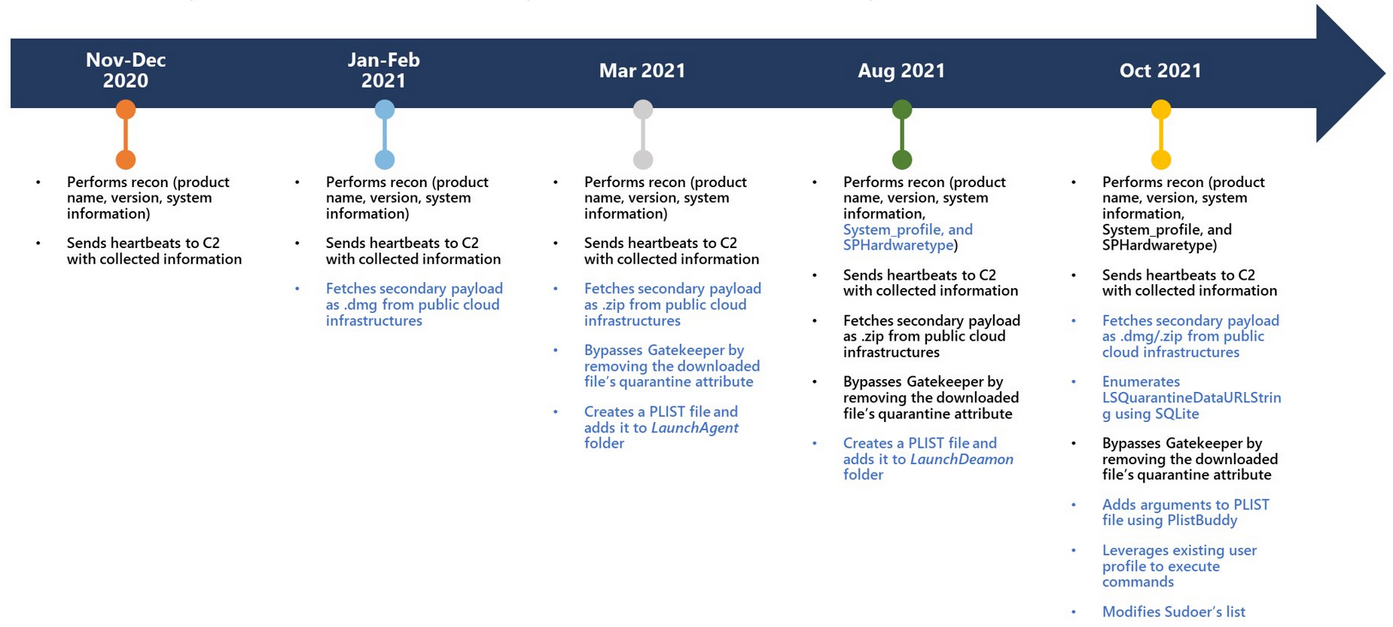
Впервые об этом зловреде стало известно в ноябре 2020 года, тогда он мог лишь извлекать и передавать операторам информацию о заражённой системе. Однако с тех пор авторы WizardUpdate значительно усовершенствовали свой софт.

Например, достаточно взглянуть на образцы зловреда, которые датируются уже этим месяцем:

  • WizardUpdate разворачивает дополнительные пейлоады, загружаемые из облачной инфраструктуры;
  • собирает полную историю загрузок macOS с помощью строки LSQuarantineDataURLString;
  • обходит защиту Gatekeeper, удаляя пометки «в карантин» у загруженных пейлоадов;
  • модифицирует файлы PLIST;
  • использует существующие профили для выполнения команд;
  • выдаёт обычным пользователям права администратора.


«UpdateAgent использует облачную инфраструктуру для хранения дополнительных вредоносных нагрузок. Кроме того, теперь вредонос может обходить Gatekeeper, специально созданный для запуска лишь проверенного и надёжного софта», — пишет Microsoft.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru