



ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

Команда исследователей Safety Detectives обнаружила незащищённый сервер ElasticSearch, принадлежащий сайту IGBlade.com, который занимается аналитикой активности в социальных сетях. Проблема в том, что на этом сервере хранятся данные миллионов профилей пользователей площадок Instagram и TikTok.

IGBlade специализируется на сборе данных пользователей социальных сетей, а затем предоставляет эти сведения своим клиентам для «глубокого понимания активности аккаунтов в Instagram и TikTok». Однако из-за некорректной настройки сервер IGBlade слил более 2,6 млн записей.

Среди раскрытых данных были, например, скриншоты профилей и прямые ссылки на них в соцсетях. Также на сервере хранилась персональная информация, хотя правила большинства площадок запрещают её сбор.

«Мы не знаем, почему компания IGBlade собирала персональные данные, однако стоит отметить, что все эти сведения были общедоступны», — пишут в отчёте обнаружившие незащищённый сервер эксперты.

Инструмент для сбора информации позволяет учитывать более 30 метрик. IGBlade впоследствии загружает собранные данные в собственную поисковую систему, которая отображает динамику роста подписчиков, степень вовлечённости аудитории и историю учётной записи.

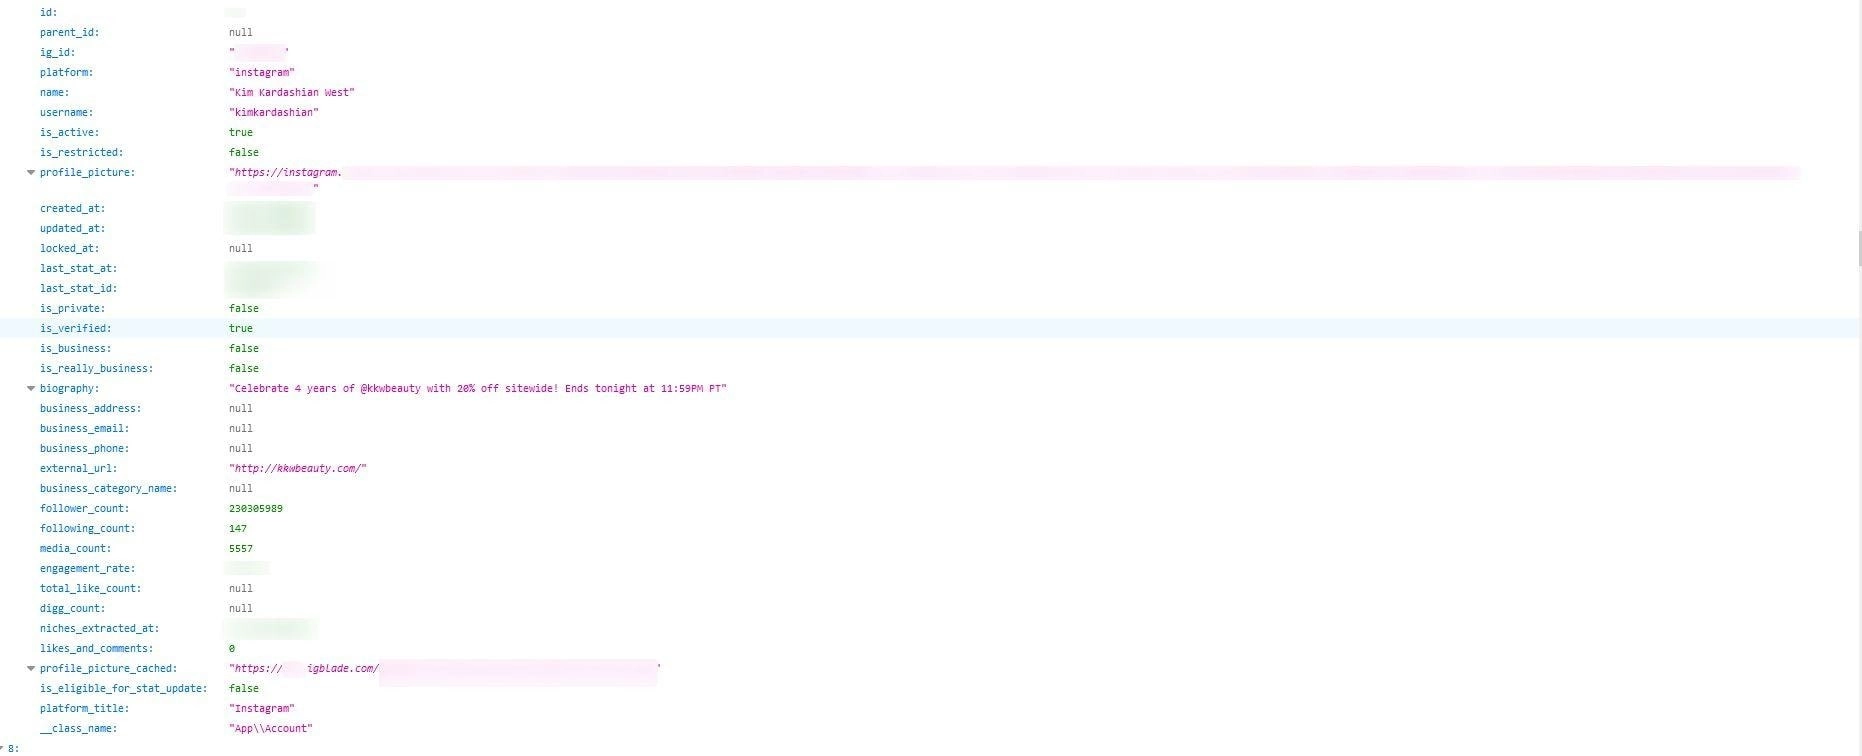
Клиентам надо было создать собственный аккаунт в системе IGBlade, чтобы получить детализированные отчёты по собранным данным профилей в социальных сетях. В качестве подтверждения связи открытого сервера с IGBlade исследователи из Safety Detectives представили скриншот:


В результате скомпрометированной оказалась следующая информация:

  • Полные имена пользователей.
  • Онлайн-псевдонимы.
  • Аватары.
  • Биография профилей.
  • Адреса электронной почты.
  • Телефонные номера.
  • Число подписчиков и подписок.
  • Данные геолокации.
Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru