



ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

Команда исследователей Safety Detectives обнаружила незащищённый сервер ElasticSearch, принадлежащий сайту IGBlade.com, который занимается аналитикой активности в социальных сетях. Проблема в том, что на этом сервере хранятся данные миллионов профилей пользователей площадок Instagram и TikTok.

IGBlade специализируется на сборе данных пользователей социальных сетей, а затем предоставляет эти сведения своим клиентам для «глубокого понимания активности аккаунтов в Instagram и TikTok». Однако из-за некорректной настройки сервер IGBlade слил более 2,6 млн записей.

Среди раскрытых данных были, например, скриншоты профилей и прямые ссылки на них в соцсетях. Также на сервере хранилась персональная информация, хотя правила большинства площадок запрещают её сбор.

«Мы не знаем, почему компания IGBlade собирала персональные данные, однако стоит отметить, что все эти сведения были общедоступны», — пишут в отчёте обнаружившие незащищённый сервер эксперты.

Инструмент для сбора информации позволяет учитывать более 30 метрик. IGBlade впоследствии загружает собранные данные в собственную поисковую систему, которая отображает динамику роста подписчиков, степень вовлечённости аудитории и историю учётной записи.

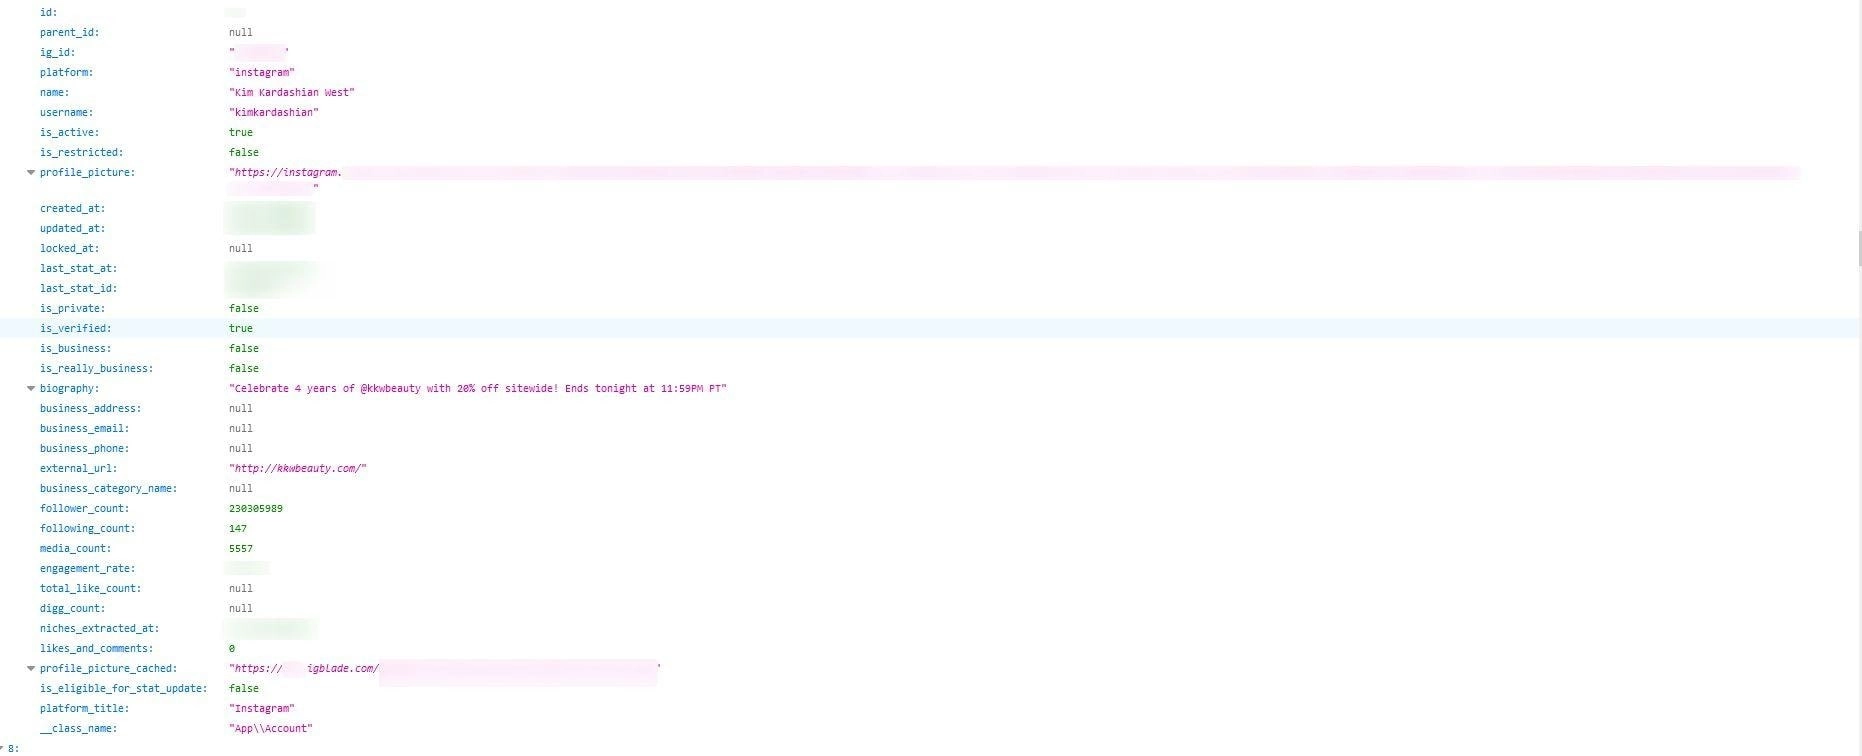
Клиентам надо было создать собственный аккаунт в системе IGBlade, чтобы получить детализированные отчёты по собранным данным профилей в социальных сетях. В качестве подтверждения связи открытого сервера с IGBlade исследователи из Safety Detectives представили скриншот:


В результате скомпрометированной оказалась следующая информация:

  • Полные имена пользователей.
  • Онлайн-псевдонимы.
  • Аватары.
  • Биография профилей.
  • Адреса электронной почты.
  • Телефонные номера.
  • Число подписчиков и подписок.
  • Данные геолокации.
Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru