



ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

Команда исследователей Safety Detectives обнаружила незащищённый сервер ElasticSearch, принадлежащий сайту IGBlade.com, который занимается аналитикой активности в социальных сетях. Проблема в том, что на этом сервере хранятся данные миллионов профилей пользователей площадок Instagram и TikTok.

IGBlade специализируется на сборе данных пользователей социальных сетей, а затем предоставляет эти сведения своим клиентам для «глубокого понимания активности аккаунтов в Instagram и TikTok». Однако из-за некорректной настройки сервер IGBlade слил более 2,6 млн записей.

Среди раскрытых данных были, например, скриншоты профилей и прямые ссылки на них в соцсетях. Также на сервере хранилась персональная информация, хотя правила большинства площадок запрещают её сбор.

«Мы не знаем, почему компания IGBlade собирала персональные данные, однако стоит отметить, что все эти сведения были общедоступны», — пишут в отчёте обнаружившие незащищённый сервер эксперты.

Инструмент для сбора информации позволяет учитывать более 30 метрик. IGBlade впоследствии загружает собранные данные в собственную поисковую систему, которая отображает динамику роста подписчиков, степень вовлечённости аудитории и историю учётной записи.

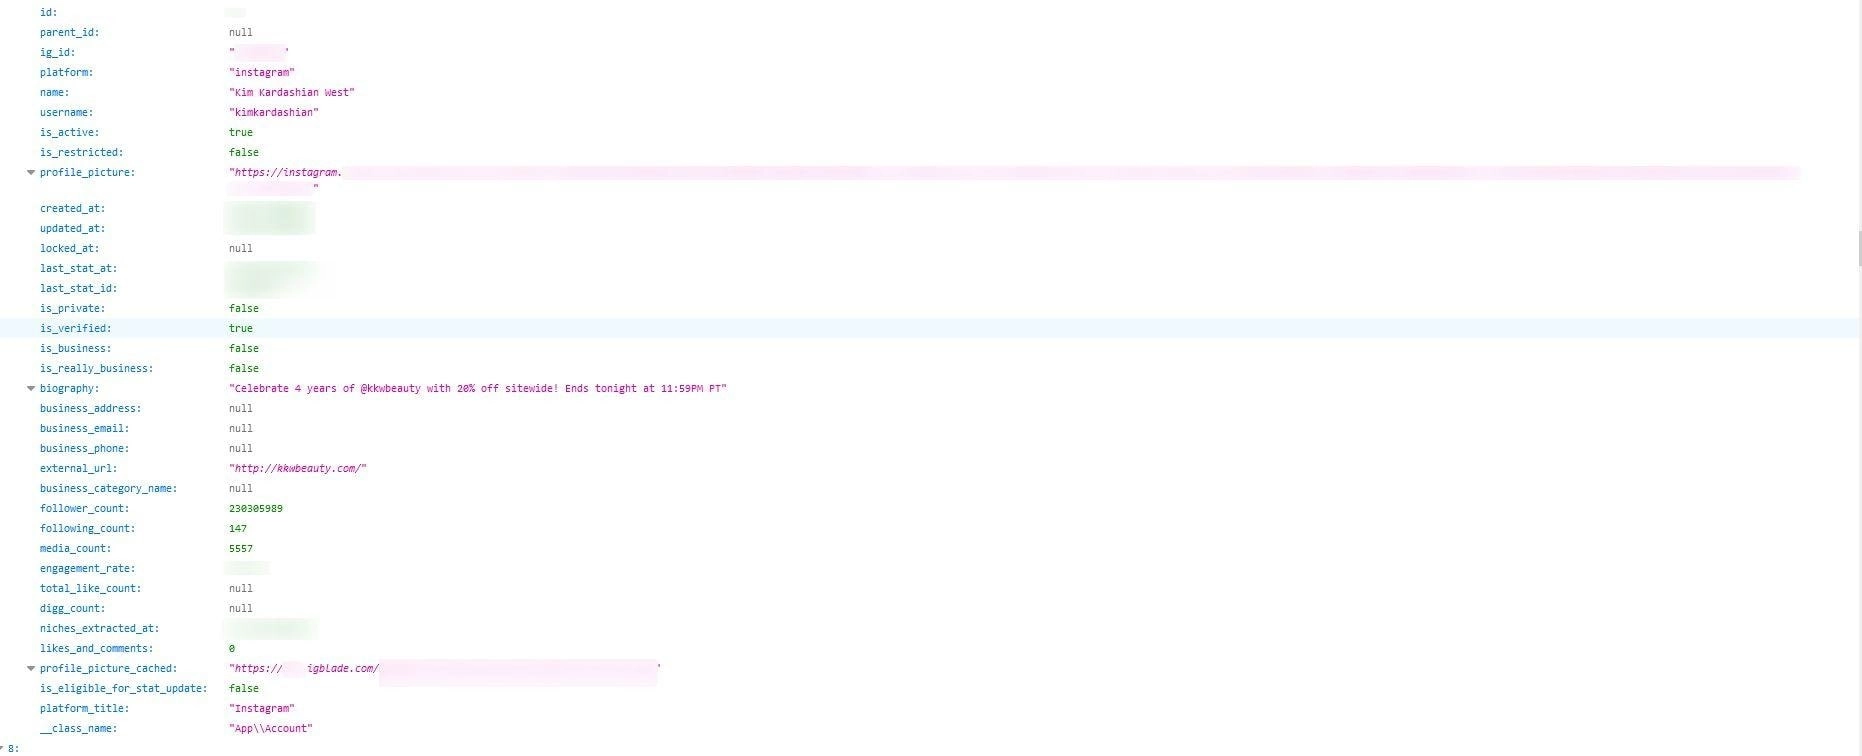
Клиентам надо было создать собственный аккаунт в системе IGBlade, чтобы получить детализированные отчёты по собранным данным профилей в социальных сетях. В качестве подтверждения связи открытого сервера с IGBlade исследователи из Safety Detectives представили скриншот:


В результате скомпрометированной оказалась следующая информация:

  • Полные имена пользователей.
  • Онлайн-псевдонимы.
  • Аватары.
  • Биография профилей.
  • Адреса электронной почты.
  • Телефонные номера.
  • Число подписчиков и подписок.
  • Данные геолокации.
Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru