



ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

Команда исследователей Safety Detectives обнаружила незащищённый сервер ElasticSearch, принадлежащий сайту IGBlade.com, который занимается аналитикой активности в социальных сетях. Проблема в том, что на этом сервере хранятся данные миллионов профилей пользователей площадок Instagram и TikTok.

IGBlade специализируется на сборе данных пользователей социальных сетей, а затем предоставляет эти сведения своим клиентам для «глубокого понимания активности аккаунтов в Instagram и TikTok». Однако из-за некорректной настройки сервер IGBlade слил более 2,6 млн записей.

Среди раскрытых данных были, например, скриншоты профилей и прямые ссылки на них в соцсетях. Также на сервере хранилась персональная информация, хотя правила большинства площадок запрещают её сбор.

«Мы не знаем, почему компания IGBlade собирала персональные данные, однако стоит отметить, что все эти сведения были общедоступны», — пишут в отчёте обнаружившие незащищённый сервер эксперты.

Инструмент для сбора информации позволяет учитывать более 30 метрик. IGBlade впоследствии загружает собранные данные в собственную поисковую систему, которая отображает динамику роста подписчиков, степень вовлечённости аудитории и историю учётной записи.

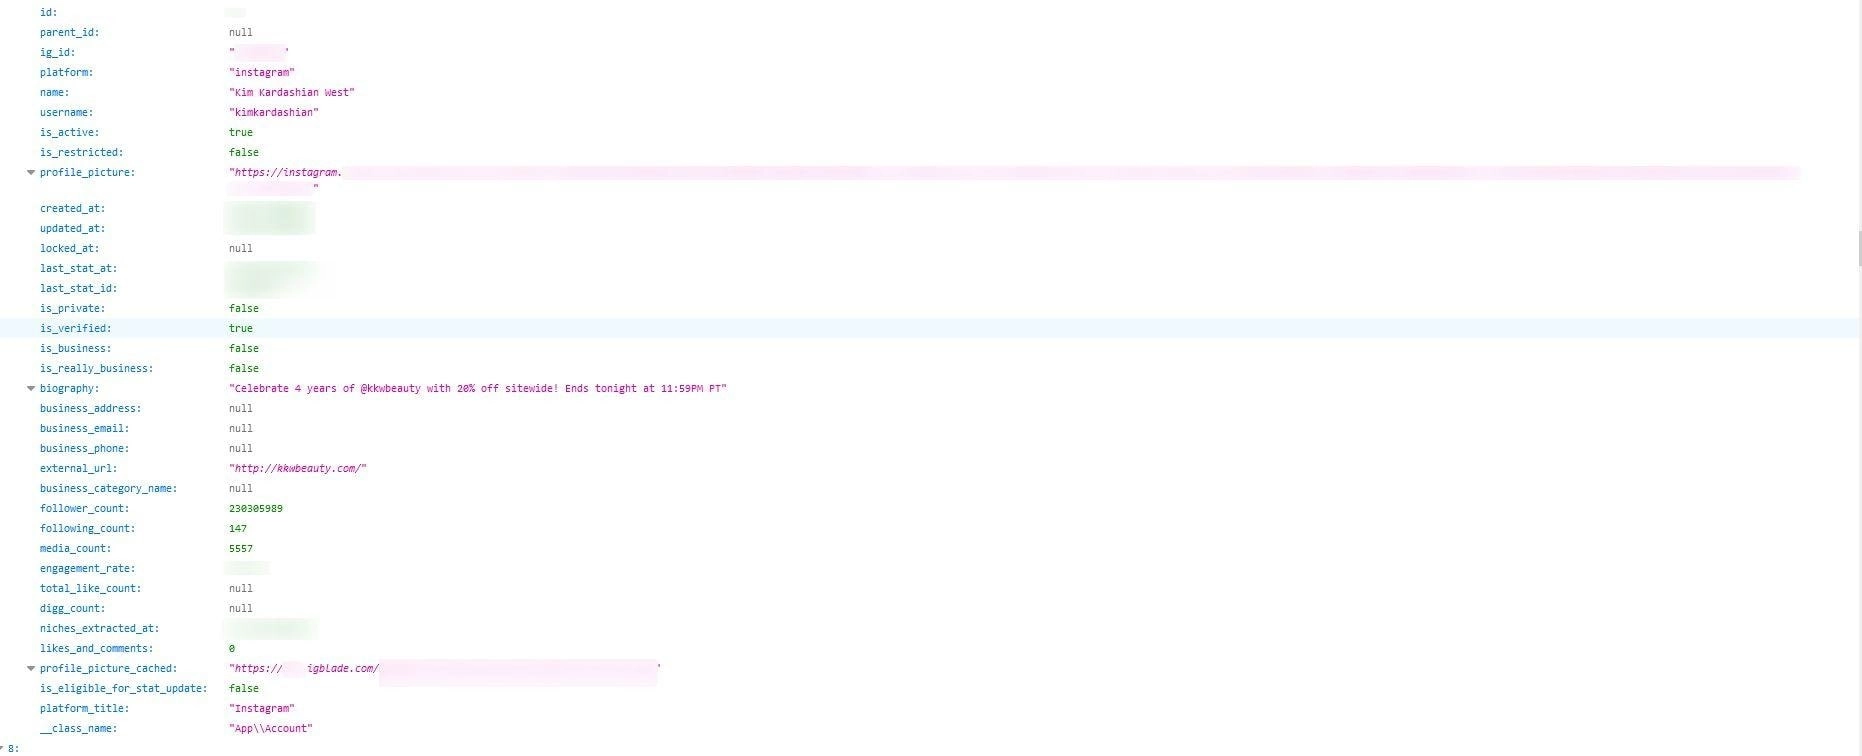
Клиентам надо было создать собственный аккаунт в системе IGBlade, чтобы получить детализированные отчёты по собранным данным профилей в социальных сетях. В качестве подтверждения связи открытого сервера с IGBlade исследователи из Safety Detectives представили скриншот:


В результате скомпрометированной оказалась следующая информация:

  • Полные имена пользователей.
  • Онлайн-псевдонимы.
  • Аватары.
  • Биография профилей.
  • Адреса электронной почты.
  • Телефонные номера.
  • Число подписчиков и подписок.
  • Данные геолокации.
Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru